2026-08-12
Gracias a su alto nivel de personalización, su excelente estabilidad y sus potentes funciones de productividad, Linux se ha convertido en la prioridad de muchos usuarios.
Mientras tanto, estos usuarios suelen tener necesidades prácticas: quieren ejecutar con facilidad aplicaciones disponibles en el ecosistema Android, como software móvil específico del sector, apps bancarias, herramientas de WeChat o diversas apps de productividad móvil.
Las alternativas comunes actuales incluyen las máquinas virtuales Android, los entornos contenedorizados y los sistemas de arranque dual.
Las máquinas virtuales Android y los contenedores requieren ejecutar el entorno Android dentro del sistema anfitrión Linux. Aunque cómodo, este enfoque conlleva problemas como un acoplamiento estrecho, conflictos de permisos y disputas por los recursos. Los sistemas de arranque dual, aunque mantienen la independencia del sistema, requieren reinicios frecuentes y no admiten ejecutar dos instancias a la vez, lo que resulta incómodo.
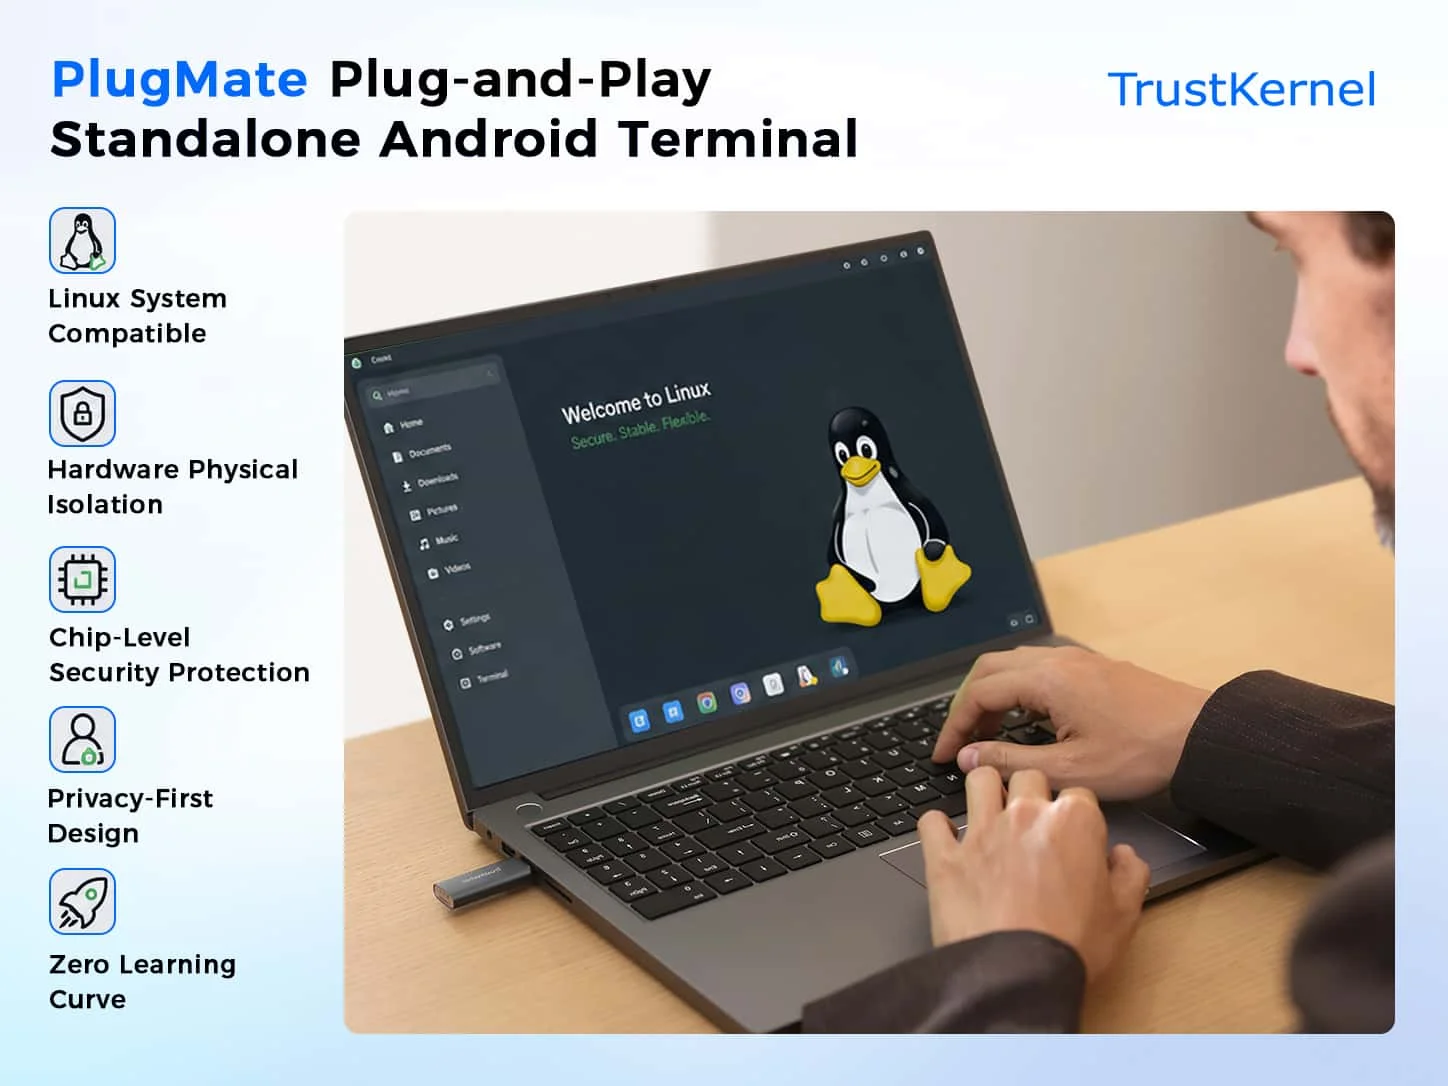
Para resolverlo, hemos introducido la solución PlugMate.
Mediante un enfoque plug-and-play, PlugMate se conecta directamente a un ordenador Linux a través de hardware dedicado. Sin instalación ni configuración complejas, tras insertarlo los usuarios pueden acceder rápidamente al entorno de ejecución Android independiente de PlugOS mediante la aplicación anfitriona. Incluso los usuarios comunes pueden empezar de inmediato.
Técnicamente, hemos logrado las siguientes ventajas esenciales:
1. Aislamiento físico por hardware
PlugMate se ejecuta en un dispositivo portátil completamente independiente. Todos los cálculos, el almacenamiento, el cifrado y el procesamiento de datos se realizan internamente, manteniendo un aislamiento tanto físico como lógico respecto al sistema anfitrión Linux. Aunque el entorno Linux anfitrión sufra problemas de seguridad, los datos esenciales dentro de PlugMate siguen siendo difíciles de acceder directamente.
2. Protección de seguridad a nivel de chip
Gracias a los componentes de seguridad TEE con certificación CC EAL4+ y SE con certificación EAL6+, admite cifrado de disco completo, una arquitectura de confianza cero y una raíz de confianza de hardware, proporcionando una protección robusta para los datos y las operaciones sensibles.
3. Diseño que prioriza la privacidad
Por defecto, hay cero recopilación de datos, sin telemetría ni anuncios. Equipado con herramientas como la virtualización de sensores y un cortafuegos a nivel de sistema, permite a los usuarios controlar de forma independiente el flujo de datos, reduciendo significativamente el riesgo de brechas de privacidad.
4. Usabilidad sin barreras
No se requieren controladores adicionales ni configuraciones complejas. La salida de pantalla, el reenvío de entrada y la transmisión de red cifrada se logran a través de un proxy de E/S restringido, lo que permite un acceso rápido al ecosistema de apps Android preservando el entorno anfitrión.
PlugMate ofrece otra opción para los usuarios que buscan equilibrar la productividad de Linux con el ecosistema Android, con un fuerte énfasis en el aislamiento de seguridad a nivel de hardware y la protección de la privacidad. La compatibilidad y el rendimiento reales dependen de la distribución Linux concreta, la configuración del hardware y los escenarios de uso; recomendamos consultar la documentación oficial para probarlo y verificarlo.
Animamos a los miembros de la comunidad Linux a probar PlugMate y a compartir su experiencia, para que podamos mejorar juntos la capacidad de seguridad entre sistemas de PlugMate.
Suscríbete al boletín para recibir información exclusiva sobre seguridad y novedades
 PlugOS — La privacidad no es una opción. Es la base
Seguro · Sin publicidad · Sin rastreo · Sin recolección de datos en segundo plano
Copyright © 2024-2026 TrustKernel
Política de Privacidad | Acuerdo de Servicio al Usuario