2026-08-12
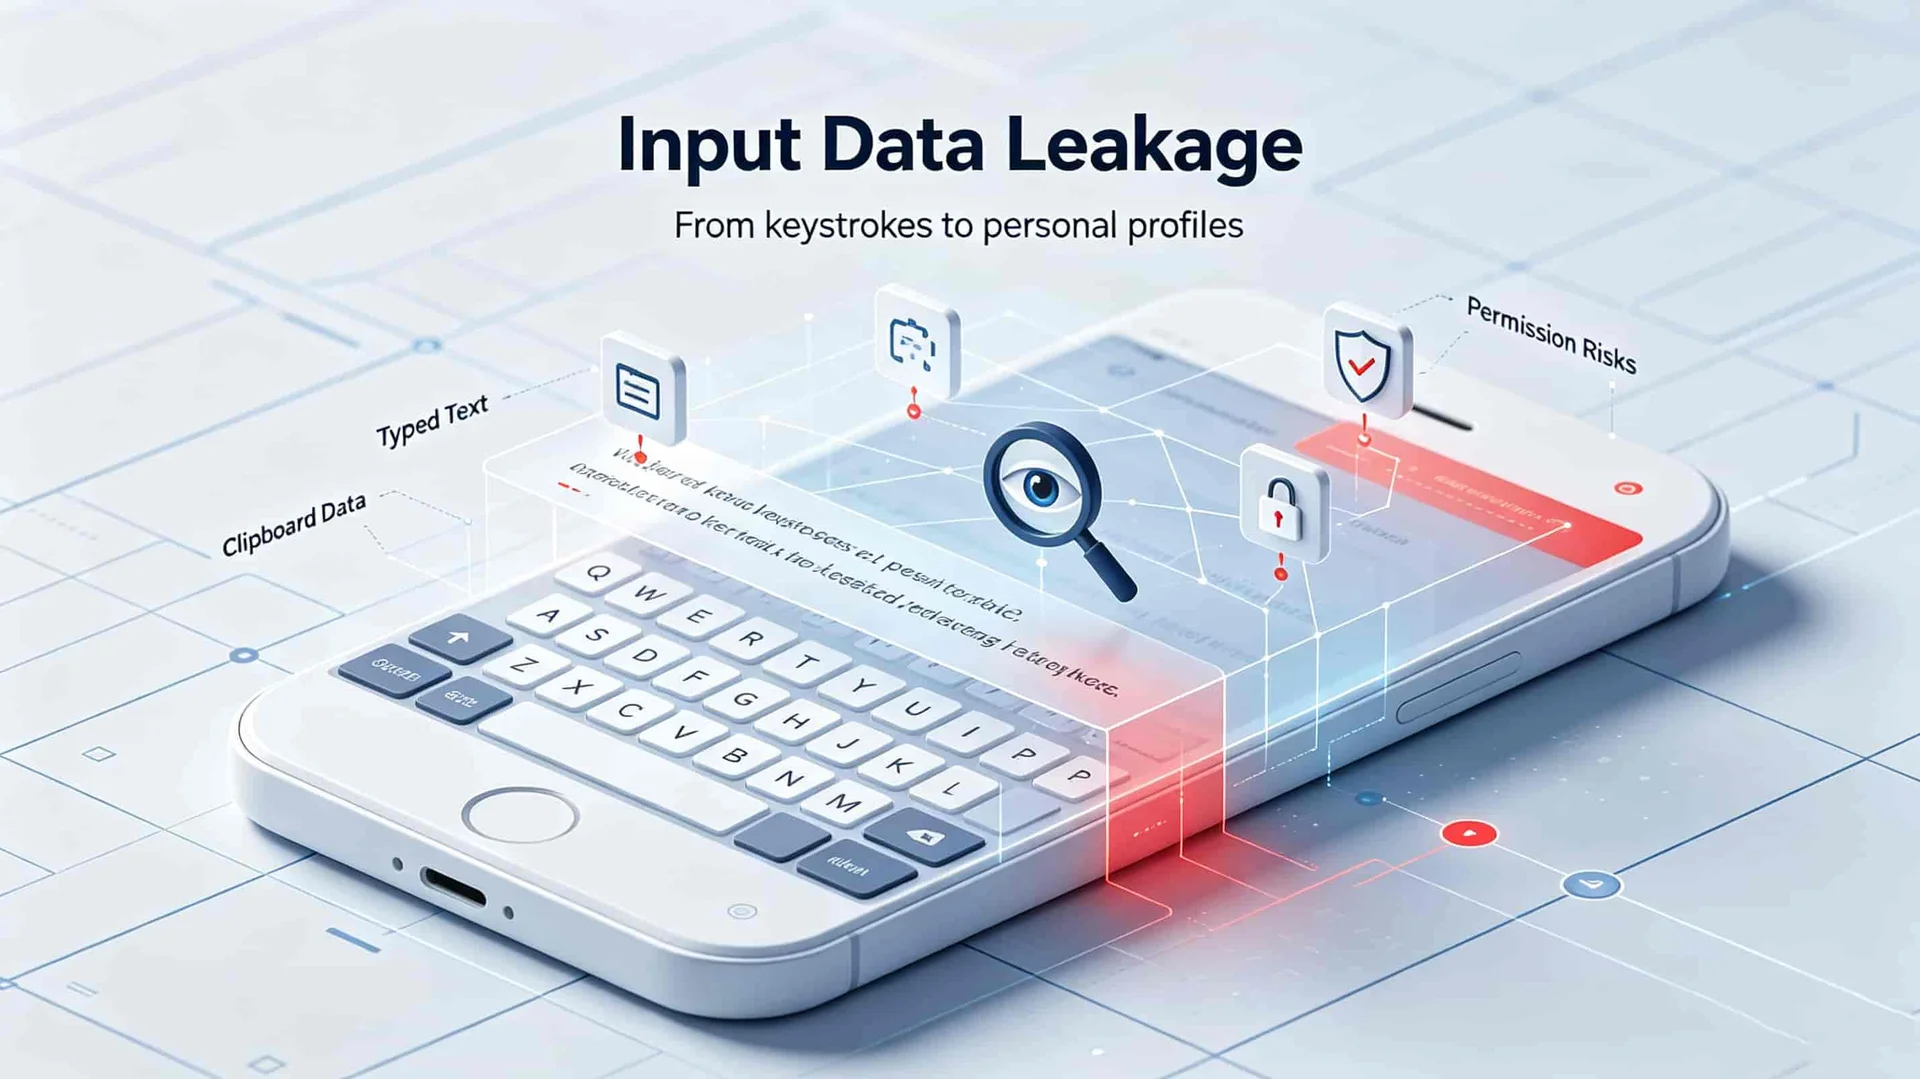
Cada contraseña que has escrito en tu teléfono. Cada chat nocturno. Cada término de búsqueda. Antes de pulsar enviar, tu aplicación de teclado ya lo ha visto.
No solo lo ha «visto». Los teclados modernos recuerdan. Aprenden. Suben a la nube.
Esto no es un error. Está integrado en la arquitectura. Una app de teclado se sitúa por debajo de la capa de aplicaciones y por encima del SO. Cada pulsación pasa por ella antes de llegar a cualquier app. Ve cada tecla que pulsas. Sabe en qué app estás escribiendo. Puede leer tu portapapeles y tus contactos.
El problema real no es si recopila datos. Es que no tienes manera de verificar qué recopila ni a dónde van esos datos.
Tres hechos documentados
En 2022, investigadores del Trinity College de Dublín realizaron un análisis profundo del tráfico de red de Gboard y SwiftKey. Descubrieron que ambas apps enviaban mucho más que pulsaciones de teclas. Incluía el idioma de cada palabra, la longitud de la palabra, marcas de tiempo precisas de escritura y la app en la que el usuario estaba escribiendo. SwiftKey también informaba de estadísticas adicionales de eficiencia de escritura: palabras completas escritas frente a las previstas aceptadas, frecuencia de escritura por deslizamiento y otras métricas de comportamiento. Ambos teclados enviaban los IDs publicitarios del dispositivo de los usuarios de vuelta a sus servidores.[1]
En 2017, una app de teclado de terceros llamada ai.type dejó su base de datos MongoDB expuesta en línea sin contraseña. Casi 580 GB de datos de usuario estaban accesibles para cualquiera. La fuga incluía nombres completos de los usuarios, direcciones de correo electrónico, ubicación geográfica precisa, números IMEI/IMSI del dispositivo, listas de contactos y más de 8,6 millones de registros de pulsaciones de teclas, incluidas direcciones de correo electrónico emparejadas con sus contraseñas. El desarrollador tenía alrededor de 31 millones de usuarios en iOS y Android.[2]
En 2016, SwiftKey de Microsoft sufrió un grave fallo de sincronización. Los usuarios empezaron a recibir sugerencias de texto predictivo con direcciones de correo electrónico y números de teléfono de otras personas. Microsoft se vio obligada a suspender la sincronización en la nube como respuesta de emergencia.[3]
Si juntas estos tres hechos, surge un patrón claro. La recopilación de datos de los teclados es sistémica. Abarca el contenido de las pulsaciones, los patrones de comportamiento, las huellas del dispositivo y las conexiones sociales. Los usuarios apenas tienen visibilidad de ello y aún menos control.
Dos salidas
Dado esto, las opciones prácticas son claras:
Opción uno: cambiar a un teclado de código abierto, auditable, que se ejecute totalmente en local y no suba nada.
Toma AnySoftKeyboard como ejemplo. El estudio del Trinity College de Dublín confirmó que «no envía ninguna telemetría a ningún servidor.[1] El costo: sin predicción de IA, sin sugerencias inteligentes, sin sincronización entre dispositivos. Cambias comodidad por seguridad.
Opción dos: seguir usando un teclado comercial, pero cortar por completo su acceso a la red mediante medios técnicos.
No se trata de desactivar la «predicción en la nube» en la configuración del teclado: ese interruptor solo funciona tan bien como la autodisciplina del proveedor. Significa bloquear que la app haga cualquier conexión de red, a nivel del sistema operativo. El teclado sigue funcionando con normalidad. Simplemente no puede enviar ni un solo byte.
La respuesta de PlugOS
PlugOS se basa en un principio: privacidad primero, cero recopilación de datos.
Su teclado integrado se ejecuta totalmente en el dispositivo. Sin predicción en la nube. Sin subida de diccionarios de usuario. Sin telemetría. La fuga de datos queda descartada a nivel de código.
Si necesitas usar un teclado comercial de terceros, el cortafuegos integrado a nivel de sistema de PlugOS te permite establecer reglas de acceso a la red de grano fino por app. Desactiva el acceso a la red de tu teclado comercial con un toque. Sigue escribiendo con normalidad, pero cada byte de datos queda atrapado en el dispositivo, sin posibilidad de salir.
Esto no es «aconsejar a los usuarios ser cuidadosos». Es hacer que la fuga de datos sea estructuralmente imposible, a nivel de la arquitectura del SO.
Fuentes del artículo
1. Kamil Swierkosz, supervisado por el Prof. Doug Leith. «How Private Are Android Keyboards?» (¿Qué tan privados son los teclados de Android?) School of Computer Science and Statistics, Trinity College Dublin, 2022. https://www.scss.tcd.ie/Doug.Leith/pubs/gboard_kamil.pdf
2. Tomáš Foltýn. «Virtual keyboard app exposes personal data of 31 million users.» (Una app de teclado virtual expone datos personales de 31 millones de usuarios.) WeLiveSecurity (ESET), 7 de diciembre de 2017. https://www.welivesecurity.com/2017/12/07/keyboard-app-personal-data-31-million-users/
3. «SwiftKey sync glitch leaks strangers' email addresses and phone numbers to other users.» (El fallo de sincronización de SwiftKey filtra direcciones de correo y números de teléfono de desconocidos a otros usuarios.) Android Authority, julio de 2016. https://www.androidauthority.com/swiftkey-suspends-service-data-leak-706680/
Suscríbete al boletín para recibir información exclusiva sobre seguridad y novedades
 PlugOS — La privacidad no es una opción. Es la base
Seguro · Sin publicidad · Sin rastreo · Sin recolección de datos en segundo plano
Copyright © 2024-2026 TrustKernel
Política de Privacidad | Acuerdo de Servicio al Usuario