2026-08-12
A mediados de 2026, la privacidad de datos se ha convertido en una de las áreas más maduras e impactantes de la regulación tecnológica a nivel mundial. 172 países —que representan el 79 % de todas las naciones— aplican ahora leyes de protección de datos, un aumento drástico frente a los aproximadamente 100 países de 2015. Esta adopción casi universal refleja una década de rápido progreso legislativo tras la influencia del GDPR de la UE en 2018. Sin embargo, el desafío principal ha cambiado: de aprobar nuevas leyes a gestionar regímenes regulatorios complejos y superpuestos, reforzar la aplicación y abordar riesgos emergentes como el procesamiento de datos impulsado por la IA.
Lo que está en juego a nivel financiero y operativo es alto. Los reguladores del GDPR han emitido un total acumulado de 7100 millones de euros en multas desde mayo de 2018, un aumento del 21 % respecto al año anterior. Las organizaciones se enfrentan a costos medios de brechas de datos amplificados por fallos de cumplimiento, mientras que los consumidores tienen cada vez más en cuenta la privacidad al tomar decisiones de compra. La inversión en privacidad, mientras tanto, demuestra fuertes retornos para la mayoría de las organizaciones. Esta visión ampliada sintetiza estadísticas clave sobre legislación global, patrones de aplicación, novedades en EE. UU., actitudes de los consumidores, economía del cumplimiento, riesgos específicos de la IA y variaciones por sector, basándose exclusivamente en los datos del artículo fuente y en conocimientos cruzados.
Ⅰ. Panorama regulatorio global: adopción generalizada con fragmentación persistente
A. Adopción de la legislación global de protección de datos
172 países habían promulgado leyes de protección de datos o privacidad en 2025, cubriendo el 79 % de las naciones del mundo, según la investigación de Greenleaf de 2025. La aceleración posterior al GDPR es notable: 12 países nuevos introdujeron leyes solo en 2023-24. Esto lleva la protección de la privacidad a una gran mayoría de la población mundial, aunque la calidad de la aplicación y la intensidad de la aplicación varían significativamente.
B. Principales leyes y marcos de privacidad
Los principios básicos se repiten en todos los marcos: base legal para el tratamiento (a menudo el consentimiento), limitación de la finalidad, minimización de datos, salvaguardas de seguridad y derechos individuales como el acceso, la corrección y la supresión.
Ejemplos principales fuera de la UE:
● La LGPD de Brasil (vigente desde 2020): refleja fielmente la estructura del GDPR, con una autoridad nacional (ANPD) que ha intensificado su actividad desde 2022. Las multas pueden alcanzar el 2 % de los ingresos.
● La PIPL de China (2021): incorpora los controles de salida de datos más estrictos, exigiendo evaluaciones de seguridad para muchas transferencias transfronterizas e imponiendo sanciones de hasta 50 millones de yuanes.
● La POPIA de Sudáfrica (2021): el marco más sólido de África, con acciones de aplicación crecientes desde 2023.
● La DPDPA de la India (promulgada en agosto de 2023): cubre a 1400 millones de personas, pero tiene un alcance más limitado que el GDPR: sin derecho a la portabilidad de datos y con restricciones de acceso gubernamental más limitadas. Sanciones de hasta 2500 millones de rupias.
● La PDPL de Arabia Saudí (2023): marco líder en la región del CCG.
C. Desafíos de la fragmentación regulatoria
El 76 % de los CISO lo citan como su principal desafío (WEF Global Cybersecurity Outlook 2025). Una multinacional que opera en decenas de jurisdicciones debe navegar requisitos conflictivos sobre consentimiento, localización de datos, plazos de notificación de brechas y derechos individuales. Esta complejidad eleva directamente los costos: los datos de IBM muestran que los fallos de cumplimiento añaden una media de 1,22 millones de dólares a los gastos por brechas de datos mediante remediación extra, notificaciones, honorarios legales y mejoras obligatorias.
D. El GDPR como referente mundial
El GDPR sigue sirviendo como el estándar de oro mundial por su alcance extraterritorial (se aplica a organizaciones que procesan datos de residentes de la UE en todo el mundo) y sus multas máximas del 4 % del volumen de negocios anual global o 20 millones de euros (lo que sea mayor). Otros regímenes toman prestado en gran medida de sus principios, adaptándolos a los contextos locales.
Ⅱ. Aplicación del GDPR: multas récord, aumento de notificaciones y patrones de aplicación
A. Tendencias de aplicación del GDPR
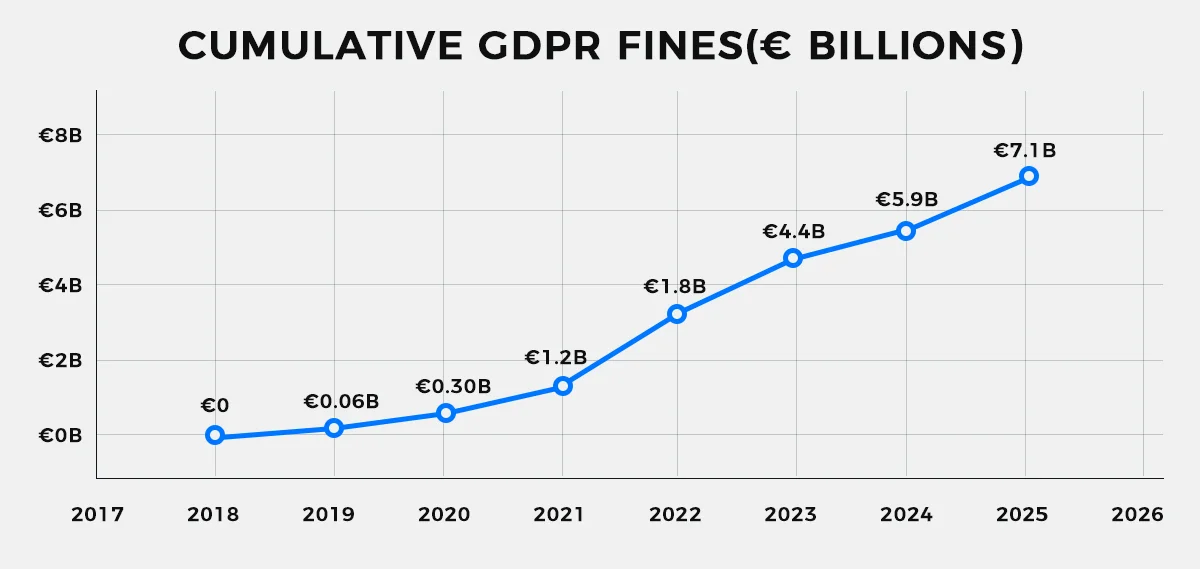
La aplicación del GDPR ha madurado hasta convertirse en un régimen constante y cada vez más severo. Las multas acumuladas alcanzaron los 7100 millones de euros a enero de 2026, un 21 % más que los 5880 millones del año anterior. Se han emitido un total de 2679 multas en la UE/EEE. Por primera vez, las autoridades registraron más de 400 notificaciones diarias de brechas de datos personales, un aumento interanual del 22 %, lo que se traduce en más de 146 000 informes anuales.
B. Aplicación regulatoria global
La Comisión de Protección de Datos de Irlanda (DPC) domina en valor de multas, emitiendo aproximadamente 3500 millones de euros (cerca del 49 % del total). Esto se debe a su papel de supervisión de las sedes europeas de grandes empresas tecnológicas, como Meta, Google, TikTok, LinkedIn y Apple. España lidera en volumen con 1033 multas que suman 123 millones de euros. Italia registró 467 multas por valor de 277 millones de euros. Países Bajos encabeza las notificaciones de brechas con 39 773 al año, seguido de Alemania (34 467) y Polonia (19 065).
C. Infracciones de privacidad más comunes
Las categorías de infracciones más comunes incluyen:
● Medidas de seguridad técnicas y organizativas insuficientes (86 multas)
● Incumplimiento de los principios generales de tratamiento de datos (74 multas)
● Base legal insuficiente para el tratamiento (73 multas)
Estos patrones ofrecen prioridades de cumplimiento claras: controles de seguridad sólidos, finalidades de tratamiento bien documentadas y bases legales sólidas.
D. Las mayores multas por privacidad
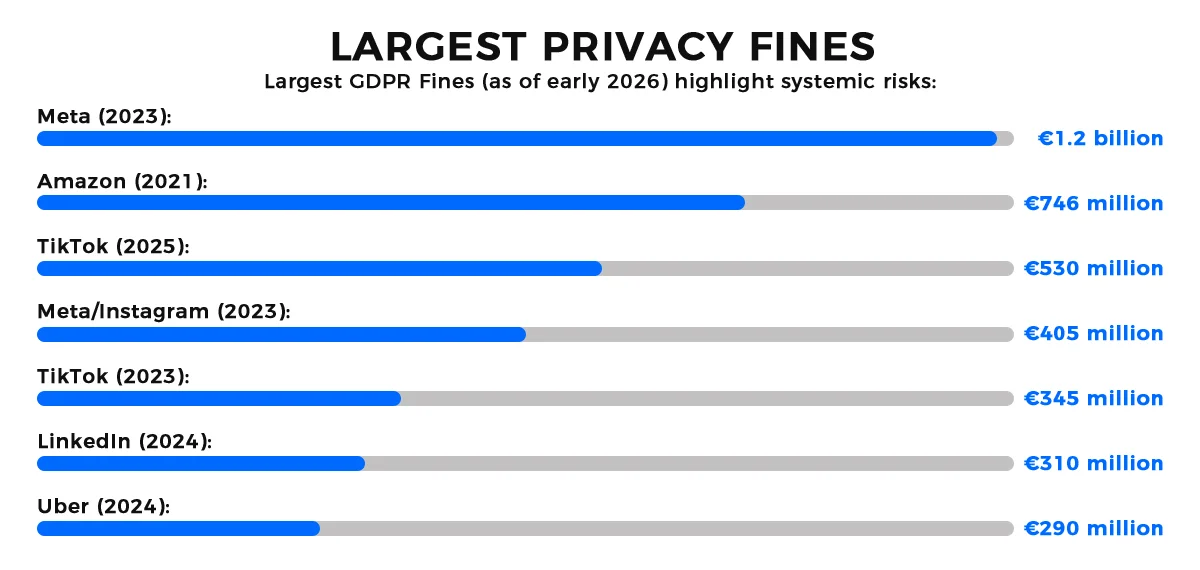
Las mayores multas del GDPR (a principios de 2026) ponen de relieve riesgos sistémicos:
● Meta (transferencias de datos UE-EE. UU., 2023): 1200 millones de euros
● Amazon (Luxemburgo, 2021): 746 millones de euros
● TikTok (transferencias de datos a China, 2025): 530 millones de euros
● Meta/Instagram (datos de menores, 2023): 405 millones de euros
● TikTok (datos de menores, 2023): 345 millones de euros
● LinkedIn (datos publicitarios, 2024): 310 millones de euros
● Uber (datos de conductores UE-EE. UU., 2024): 290 millones de euros
Solo las tres primeras suman 2480 millones de euros. Seis de las siete mayores están relacionadas con transferencias transfronterizas (a menudo UE-EE. UU. o UE-China). Más de 1280 millones de euros en multas relevantes implican el tratamiento de datos de menores, lo que subraya un escrutinio reforzado de los menores. Cada una de las diez mayores multas se dirigió a una plataforma tecnológica, lo que subraya los riesgos en los servicios digitales intensivos en datos.
E. Ampliación del alcance de la aplicación
La aplicación se está ampliando más allá de las grandes tecnológicas. El alto número de acciones en España se dirige en gran medida a empresas de mercado medio. Los reguladores escrutan cada vez más a las pymes, minoristas, empresas energéticas y empleadores, lo que señala que el cumplimiento del GDPR es un imperativo en toda la empresa.
Ⅲ. Panorama de la privacidad en EE. UU.: mosaico estatal sin unidad federal
A. Leyes estatales de privacidad en EE. UU.
Estados Unidos carece de una ley federal integral de privacidad, lo que da lugar a un mosaico estatal creciente. 20 estados tienen ahora legislación integral de privacidad. Esto crea complejidad de cumplimiento para las empresas nacionales, mientras deja a grandes estados como Nueva York, Illinois y Pensilvania sin una cobertura amplia (Illinois mantiene una BIPA sectorial para datos biométricos).
B. Panorama de la CCPA/CPRA de California
La CCPA/CPRA de California sigue siendo la más estricta, aplicada por la Agencia de Protección de la Privacidad de California (CPPA). Las sanciones alcanzan los 7988 dólares por infracción intencionada, con montos mayores para los menores. La CPPA impuso una multa de 1,35 millones de dólares a Tractor Supply en 2025 por un mecanismo de «No vender» no funcional y continúa con cientos de investigaciones. Las nuevas regulaciones de 2026 exigen auditorías de ciberseguridad y evaluaciones de riesgos para la tecnología de toma de decisiones automatizada.
C. Comparación de leyes estatales
Variaciones clave entre las leyes estatales:
● Colorado: se exige un mecanismo universal de exclusión.
● Connecticut: no hay periodo de subsanación para las infracciones.
● Maryland: las protecciones de datos de los empleados más sólidas.
● Virginia: sin derecho de acción privada.
Las 20 leyes conceden a los consumidores derechos de acceso, supresión, corrección y exclusión de la venta de datos, pero las definiciones, umbrales y la aplicación difieren. Esta fragmentación amplifica la sanción de 1,22 millones de dólares por fallo de cumplimiento identificada en la investigación de IBM. (IBM Cost of a Data Breach Report 2025)
Ⅳ. Actitudes de los consumidores: de la preocupación al comportamiento accionable
A. Concienciación y comportamiento del consumidor en materia de privacidad
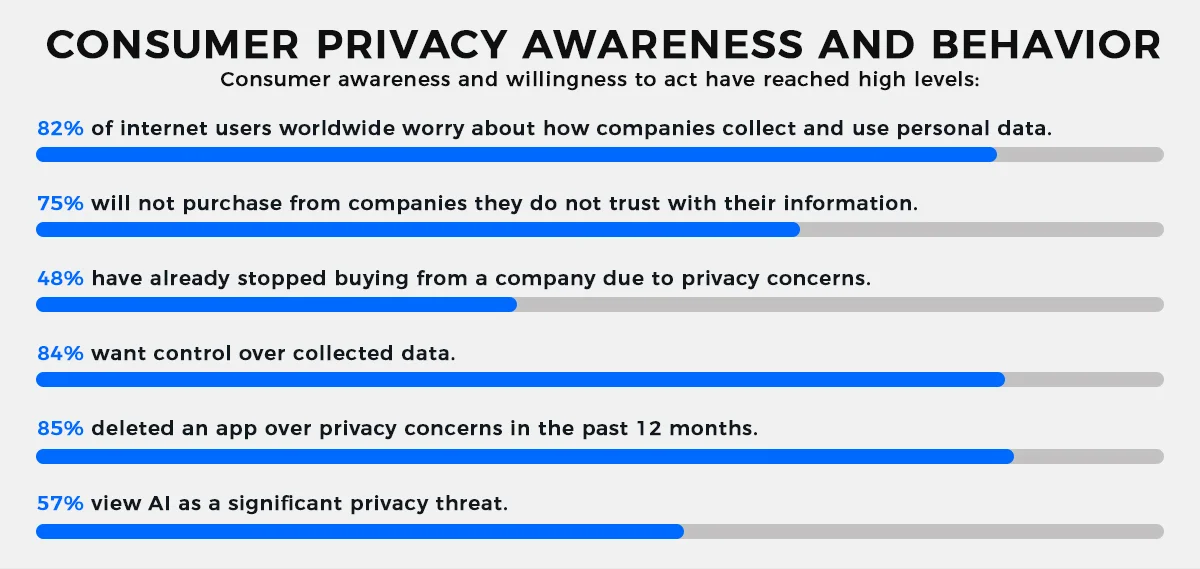
La concienciación y la disposición a actuar de los consumidores han alcanzado niveles altos:
● El 82 % de los usuarios de internet de todo el mundo se preocupa por cómo las empresas recopilan y usan los datos personales.
● El 75 % no comprará a empresas en las que no confíe su información.
● El 48 % ya ha dejado de comprar a una empresa por problemas de privacidad.
● El 84 % de los usuarios quiere control sobre sus propios datos.
● El 85 % eliminó una app por problemas de privacidad en los últimos 12 meses.
● El 57 % ve la IA como una amenaza significativa para la privacidad.
B. Preocupaciones de privacidad y acciones de los consumidores
Las empresas de redes sociales encabezan las preocupaciones con el 53 %, seguidas de los gobiernos (46 %) y los motores de búsqueda (43 %). Esto coincide con las fuertes multas del GDPR a Meta, TikTok y LinkedIn. Los usuarios más jóvenes y aquellos a los que se les ofrecen opciones explícitas (por ejemplo, la transparencia de seguimiento de aplicaciones de Apple, en la que el 96 % optó por no participar) demuestran tasas de acción más altas. La privacidad se ha convertido en un factor de compra con implicaciones directas en los ingresos. La brecha entre la preocupación (82 %) y la acción (48 %) se está estrechando, lo que crea riesgo para las organizaciones lentas en adaptarse. Otros comportamientos incluyen que el 82 % opta por no compartir datos y el 78 % evita sitios web por completo por problemas de privacidad.
Ⅴ. Inversión en privacidad, ROI e impactos económicos
A. Inversión en privacidad y ROI
Las organizaciones ven cada vez más la privacidad como un impulsor de valor, no como un mero costo. El 96 % afirma que el retorno de las inversiones en privacidad supera los costos, con un ROI medio de 1,6x. El gasto medio anual en privacidad es de 2,7 millones de dólares, pero el 38 % de las organizaciones asigna ahora 5 millones de dólares o más al año, un fuerte aumento desde el 14 % en 2024 (un aumento de 2,7x). El 90 % ha ampliado sus programas de privacidad debido a la adopción de la IA.
B. Beneficios de la inversión en privacidad
Beneficios clave citados:
● Mayor fidelidad del cliente: 79 %
● Mejora de la eficiencia operativa: 78 %
● Mayor innovación: 78 %
● Menos pérdidas de seguridad: 76 %
C. Valor empresarial de la privacidad proactiva
Las medidas proactivas generan ahorros. La planificación de la respuesta a incidentes ahorra una media de 2,66 millones de dólares por brecha. Quienes adoptan DevSecOps ven caer los costos de las brechas a 3,89 millones de dólares frente a la media global de 4,44 millones. Por el contrario, el 32 % de las organizaciones con brechas pagó multas regulatorias, y el 25 % de ellas superó los 250 000 dólares.
Ⅵ. IA, IA en la sombra y desafíos emergentes de gobernanza
A. Riesgos de la IA en la sombra
La IA introduce riesgos nuevos sustanciales. Las brechas que implican IA en la sombra (herramientas de IA no autorizadas) cuestan una media de 4,63 millones de dólares, 670 000 dólares más que las brechas estándar. El 63 % de las organizaciones carece de políticas formales de gobernanza de la IA, y el 83 % no tiene controles que impidan la subida de datos confidenciales a herramientas públicas de IA. El 60 % ya ha experimentado una exposición de datos por el uso de IA generativa pública.
B. Estado de la gobernanza de la IA
Solo el 12 % mantiene comités maduros y proactivos de gobernanza de la IA. El 99 % planea reasignar recursos del presupuesto de privacidad hacia iniciativas de IA, lo que refleja una integración más que una reducción. La Ley de IA de la UE (plena aplicabilidad en agosto de 2026) prohíbe determinadas prácticas (por ejemplo, la puntuación social y la vigilancia biométrica en tiempo real en espacios públicos) e impone multas de hasta el 7 % del volumen de negocios global, que podrían acumularse con las sanciones del GDPR.
C. Prácticas de gobernanza de la IA
Los programas maduros incluyen inventarios de IA, evaluaciones de impacto previas al despliegue, controles de subida y pruebas adversariales (solo el 22 % implementa actualmente estas últimas; el 45 % exige aprobación antes del uso).
Ⅶ. Variaciones por sector en los costos de las brechas e implicaciones
A. Costos de las brechas de datos
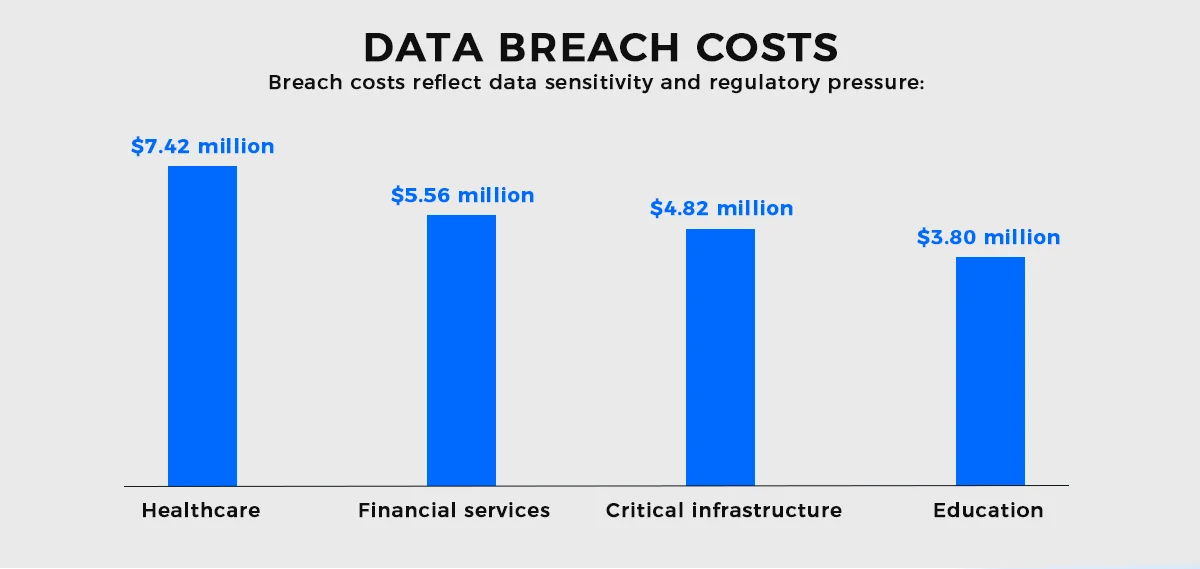
Los costos de las brechas reflejan la sensibilidad de los datos y la presión regulatoria:
● Salud: 7,42 millones de dólares (la más alta durante 14 años consecutivos).
● Servicios financieros: 5,56 millones de dólares.
● Infraestructura crítica: 4,82 millones de dólares.
● Educación: 3,80 millones de dólares.
B. Impacto de las brechas de datos
La información de identificación personal (PII) de los clientes aparece en el 53 % de las brechas. Los incidentes que duran más de 200 días cuestan una media de 5,01 millones de dólares. Los sectores regulados se enfrentan a costos más altos por las sanciones y la remediación, pero también se benefician de prácticas de referencia más estrictas. (IBM Cost of a Data Breach Report 2025)
Ⅷ. Perspectivas a futuro y prioridades estratégicas
En 2026, la privacidad de datos se enfrenta a numerosos desafíos, entre ellos la legislación casi universal, una aplicación cada vez más estricta, derechos reforzados del consumidor y las complejidades de la inteligencia artificial.
Los patrones clave incluyen:
● Riesgos elevados en las transferencias transfronterizas.
● Aplicación prioritaria sobre los datos de los menores.
● ROI positivo demostrado de los programas de privacidad.
● Necesidad urgente de gobernanza de la IA antes de la Ley de IA de la UE.
Las organizaciones deberían priorizar el mapeo de los flujos de datos y las bases legales, implementar controles sólidos de IA, invertir en la respuesta a incidentes, garantizar una transparencia visible para el consumidor y monitorizar la evolución del panorama estatal de EE. UU. Quienes traten la privacidad como un facilitador estratégico —vinculando inversión, gobernanza y confianza— mitigarán mejor los riesgos, protegerán los ingresos y construirán una ventaja competitiva a largo plazo en un mundo regulado y concienciado con la privacidad.
Ⅸ. Respuesta y resumen
El panorama de la privacidad de datos en 2026 es claramente visible: la legislación es casi universal, la aplicación se intensifica, las transferencias transfronterizas de datos son una fuente importante de multas, el comportamiento y las actitudes de los consumidores están cambiando, y la rápida adopción de la inteligencia artificial crea nuevos vacíos de gobernanza.
La raíz común de estos desafíos reside en el hecho de que el tratamiento y el almacenamiento de datos se producen en última instancia a través de dispositivos terminales incontrolables, como teléfonos móviles y portátiles, precisamente el eslabón más débil de la cadena de seguridad. Incluso las regulaciones más estrictas no pueden compensar las deficiencias de confianza inherentes a los propios terminales.
Un enfoque probado y eficaz es separar la información sensible del terminal y almacenarla y procesarla en dispositivos de hardware independientes y a prueba de manipulaciones, cortando físicamente el riesgo de fuga de datos causado por el contacto directo.
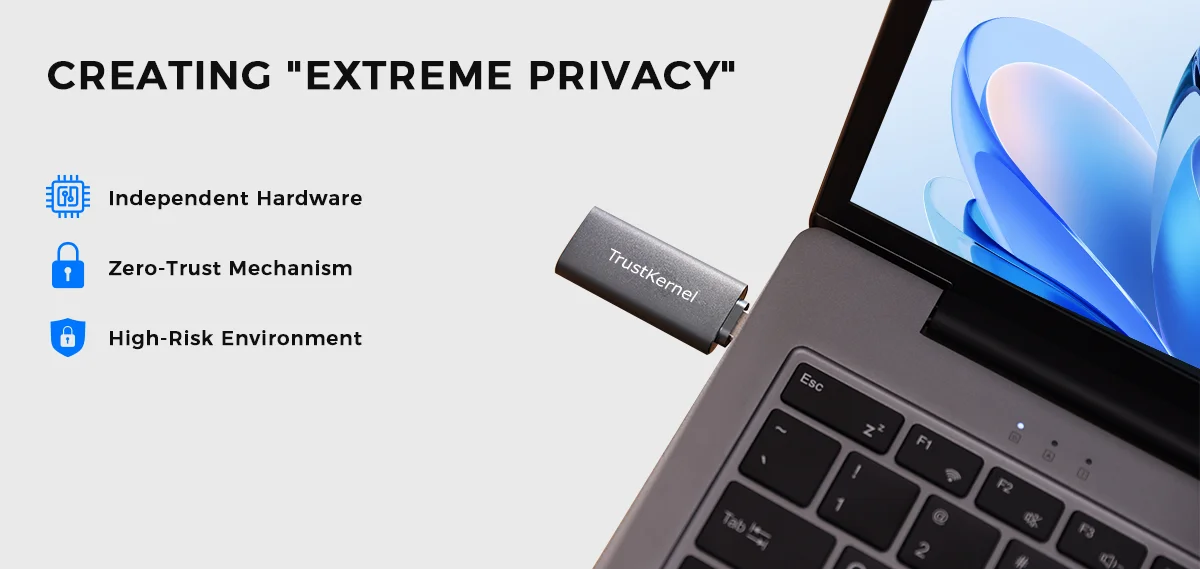
PlugOS es un sistema operativo seguro construido sobre este concepto. Elimina la posibilidad de fuga de datos directamente en el origen del terminal, estableciendo la protección de la privacidad sobre la premisa de «desconfiar del terminal». Al mismo tiempo, PlugOS protege la privacidad personal mediante múltiples mecanismos dentro del sistema, incluidos la virtualización de sensores, la operación cifrada y una arquitectura de conocimiento cero.
Referencias
1、 Estadísticas de privacidad de datos [2026]: 51+ leyes, multas y tendencias. Fuente: https://app.stationx.net/articles/data-privacy-statistics#key-numbers
2、Graham Greenleaf, Global Data Privacy Laws 2025: 172 Countries. Fuente: https://papers.ssrn.com/sol3/papers.cfm?abstract_id=5275559
3、DLA Piper GDPR Fines and Data Breach Survey: enero de 2026. Fuente: https://www.dlapiper.com/insights/publications/2026/01/dla-piper-gdpr-fines-and-data-breach-survey-january-2026
4、DLA Piper GDPR Fines and Data Breach Survey: enero de 2025. Fuente: https://www.dlapiper.com/insights/publications/2025/01/dla-piper-gdpr-fines-and-data-breach-survey-january-2025
5、Cisco 2025 / 2026 Data Privacy Benchmark Study. Fuente: https://www.cisco.com/c/en/us/about/trust-center/data-privacy-benchmark-study.html
6、IBM Cost of a Data Breach Report 2025. Fuente: https://www.ibm.com/reports/data-breach
7、IAPP US State Privacy Legislation Tracker. Fuente: https://iapp.org/resources/article/us-state-privacy-legislation-tracker
8、GDPR Enforcement Tracker. Fuente: https://www.enforcementtracker.com/
9、WEF Global Cybersecurity Outlook 2025. Fuente: https://reports.weforum.org/docs/WEF_Global_Cybersecurity_Outlook_2025.pdf
Suscríbete al boletín para recibir información exclusiva sobre seguridad y novedades
 PlugOS — La privacidad no es una opción. Es la base
Seguro · Sin publicidad · Sin rastreo · Sin recolección de datos en segundo plano
Copyright © 2024-2026 TrustKernel
Política de Privacidad | Acuerdo de Servicio al Usuario