2026-08-12
Has desactivado los permisos de micrófono y cámara para todas las apps en la configuración de tu teléfono. Luego abres una app y ves un anuncio de un producto del que hablaste ayer con un amigo.
Tu primer pensamiento: «me está escuchando».
No necesariamente. Lo que realmente impulsa esos anuncios precisos es un conducto de datos que no puedes desactivar. Se activa con cada clic, cada desplazamiento, cada momento en que abres una app.
En realidad no te está escuchando
No estás solo en esa sospecha. En 2019, la empresa de seguridad Wandera y la Northeastern University llevaron a cabo experimentos a gran escala para probar la hipótesis de la «escucha de apps». La primera colocó teléfonos en dos salas reproduciendo audio publicitario y silencio durante tres días; la segunda analizó 17 000 apps de Android. Ninguna encontró apps que activaran micrófonos en segundo plano con fines publicitarios. En 2025, un estudio transnacional publicado en Big Data & Society encuestó a 886 personas de EE. UU., Países Bajos y Polonia. Entre ellas, el 72 % de los encuestados estadounidenses creía que sus teléfonos estaban siendo intervenidos a través de micrófonos para mostrar anuncios. Cuanto más frecuentemente la gente experimentaba anuncios relacionados con conversaciones, más fuerte era su creencia.
La sospecha generalizada no equivale a la verdad. Hay pruebas más directas por parte de los reguladores. En mayo de 2026, la FTC tomó medidas de ejecución contra Cox Media Group y otras dos empresas por afirmar que su servicio de «escucha activa» con IA podía capturar conversaciones a través de los micrófonos de dispositivos inteligentes y mostrar anuncios dirigidos en tiempo real. La conclusión de la investigación de la FTC fue sencilla: nunca habían recopilado ningún dato de voz. Esta supuesta «escucha» consistía simplemente en comprar listas de correos electrónicos a corredores de datos y revenderlas con sobreprecio. Las tres empresas fueron multadas con un total de 930 000 dólares.
Aquí está la pregunta: si no te escucha, ¿cómo sabe cosas de ti?
Capa uno: huellas digitales que dejas intencionadamente
Historial de búsquedas, compras con tarjetas de fidelidad, transacciones de comercio electrónico. Eres consciente de ellas, pero subestimas lo conectables que son. Los corredores de datos compran registros al por mayor a minoristas y aerolíneas y luego los conectan entre plataformas mediante hashes de correos electrónicos, ensamblando tu perfil completo.
Pero esa no es la parte que más te confunde. La parte realmente oculta es la que no puedes desactivar.
Capa dos: datos que prácticamente no puedes desactivar
Este es el problema central: ocurre sin tu conocimiento ni consentimiento.
Cada vez que visitas cualquier sitio web o usas el navegador integrado de una app, tu dispositivo envía de forma pasiva información para el renderizado normal: resolución de pantalla, versión del sistema operativo, tipo de navegador, lista de fuentes, ajustes de idioma, zona horaria, estado de la batería, núcleos de la CPU. Los puntos de datos individuales no significan nada, pero juntos crean una identidad digital casi única. El proyecto Panopticlick de la EFF lo demostró hace tiempo: la gran mayoría de las huellas de navegador son únicas, independientes de las cookies, los inicios de sesión o cualquier permiso. Los WebViews de las apps y los SDK de terceros en el móvil usan las mismas tecnologías.
Una descripción general de las técnicas fundamentales de creación de huellas digitales:
| Tecnología | Principio | Requiere permiso | ¿Puede el usuario bloquearla? |
|---|---|---|---|
| Huella de Canvas | Diferencias de renderizado GPU → identificación por hash | No | Firefox puede bloquearla parcialmente |
| Huella de AudioContext | Diferencias sutiles en el procesamiento de audio de la tarjeta de sonido | No (no necesita micrófono) | Algunos navegadores pueden bloquearla |
| Huella de WebGL | Diferencias en el renderizado de gráficos 3D | No | Algunos navegadores pueden bloquearla |
| Huella de dispositivos multimedia | Lee información del modelo de micrófono/cámara/altavoz | No (no activa dispositivos) | No |
| Dirección IP | Geolocalización | No | Una VPN puede ocultarla |
| Datos de ubicación | Triangulación por GPS, Wi-Fi y torres de telefonía | Requiere el permiso de ubicación por separado (no micrófono/cámara) | Desactivación a nivel de sistema (pero la mayoría de las apps dependen de ella) |
El rastreo entre apps, la asociación de audiencias similares y la segmentación por ubicación funcionan como lectura mental. Investigadores del Imperial College lo resumieron: los algoritmos pueden saber qué te interesa antes de que tú mismo lo sepas. Desde una perspectiva de ingeniería, la escucha no es rentable: la grabación continua agota la batería rápidamente, y tanto iOS como Android muestran luces indicadoras. Ser descubierto destruye la existencia del negocio. El costo es demasiado alto y las alternativas son demasiado abundantes.
Capa tres: la puja en tiempo real, tus datos se emiten sin que lo sepas
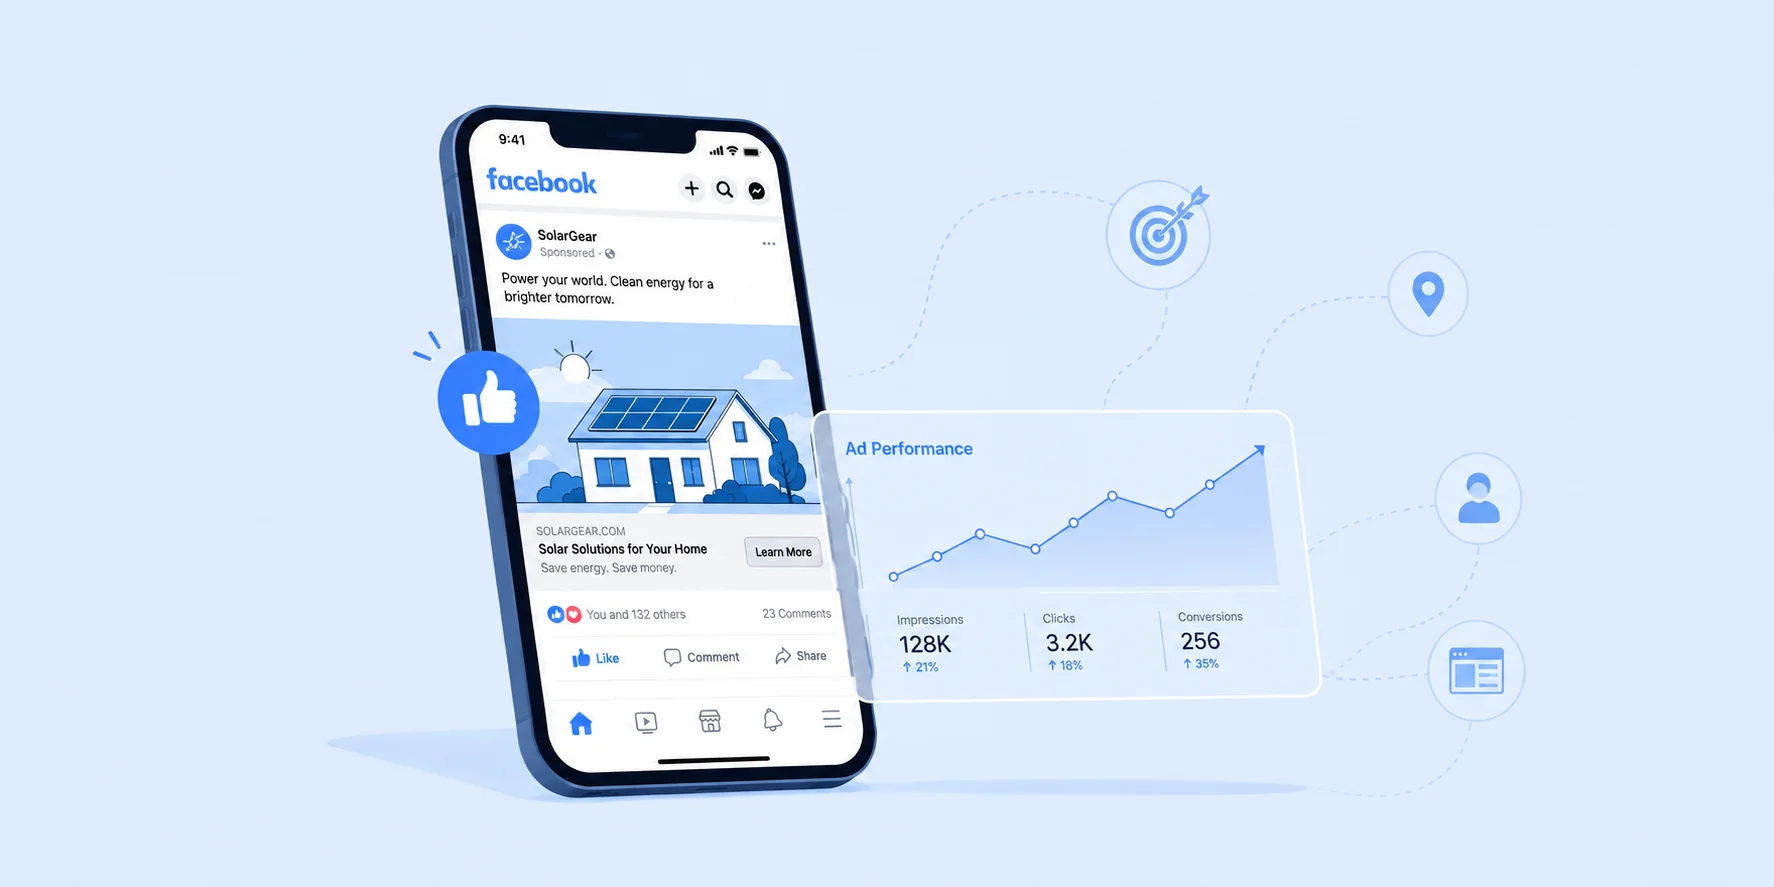
Ya tienes un perfil: una huella del dispositivo vinculada al historial de navegación, registros de compras que anclan el poder de gasto y datos de ubicación que mapean tu estilo de vida. ¿Cómo se convierte este perfil en un anuncio?
Cuando abres cualquier app con espacios publicitarios, en cientos de milisegundos:
- La app envía un paquete de señales (ID del dispositivo, IP, ubicación, etiquetas de audiencia) a la plataforma del lado de la oferta
- La plataforma lo difunde a los intercambios de anuncios, que lo difunden a decenas de plataformas del lado de la demanda
- Las plataformas del lado de la demanda deciden: «¿merece la pena pujar por esta persona?»
- Se muestra el anuncio del mejor postor
El problema no es la puja en sí, sino la fuga de datos: todas las partes reciben tus datos, ganen o no la puja. Solo el volumen de pujas de anuncios de display en EE. UU. y Europa alcanza aproximadamente 178 billones de transacciones al año, cada una de las cuales es una emisión que contiene datos personales.
Esta situación está desencadenando una regulación cada vez más estricta. En 2024, el Tribunal de Justicia de la UE dictó en el caso IAB Europe que las «cadenas de transparencia y consentimiento» en la puja en tiempo real constituyen datos personales, lo que convierte a las asociaciones del sector en responsables del tratamiento. La aplicación del RGPD se intensifica: las multas alcanzaron los 1200 millones de euros solo en 2025, superando los 600 millones en el primer semestre de 2026, siendo las infracciones por segmentación publicitaria la mayor parte.
Todo este proceso no requiere ni micrófono ni cámara.
Lo que puedes y no puedes hacer
Medidas eficaces:
- Usa Firefox o Brave (con protección de huellas integrada) en lugar de Chrome
- Usa cuentas independientes en cada plataforma; evita «Iniciar sesión con Google»
- Si aún usas teléfonos actuales: restablece periódicamente tu ID publicitario (iOS: Configuración > Privacidad > Publicidad de Apple > Ver información de segmentación de anuncios > Restablecer identificador publicitario / Android: Configuración > Privacidad > Google Ads). Si usas PlugOS: el sistema no tiene ningún concepto de ID publicitario, no hace falta hacer nada.
- Usa servicios de eliminación de datos (como Incogni) para limpiar los registros de los corredores
Medidas de eficacia limitada:
- Desactivar los permisos de micrófono y cámara: el ecosistema publicitario no depende de ellos
- Usar solo una VPN: no puede bloquear la huella del dispositivo
- «Pedir a la app que no rastree» de iOS: solo bloquea la IDFA, no afecta a la huella del dispositivo ni a los datos de primera parte
Pero estas son medidas tácticas, otra capa sobre un muro viejo parcheado. El propio sistema operativo recopila datos en nombre de «mejorar la experiencia». La telemetría a nivel del marco del sistema y los parámetros de huellas que exponen los motores de los navegadores no pueden resolverse activando o desactivando unos pocos interruptores.
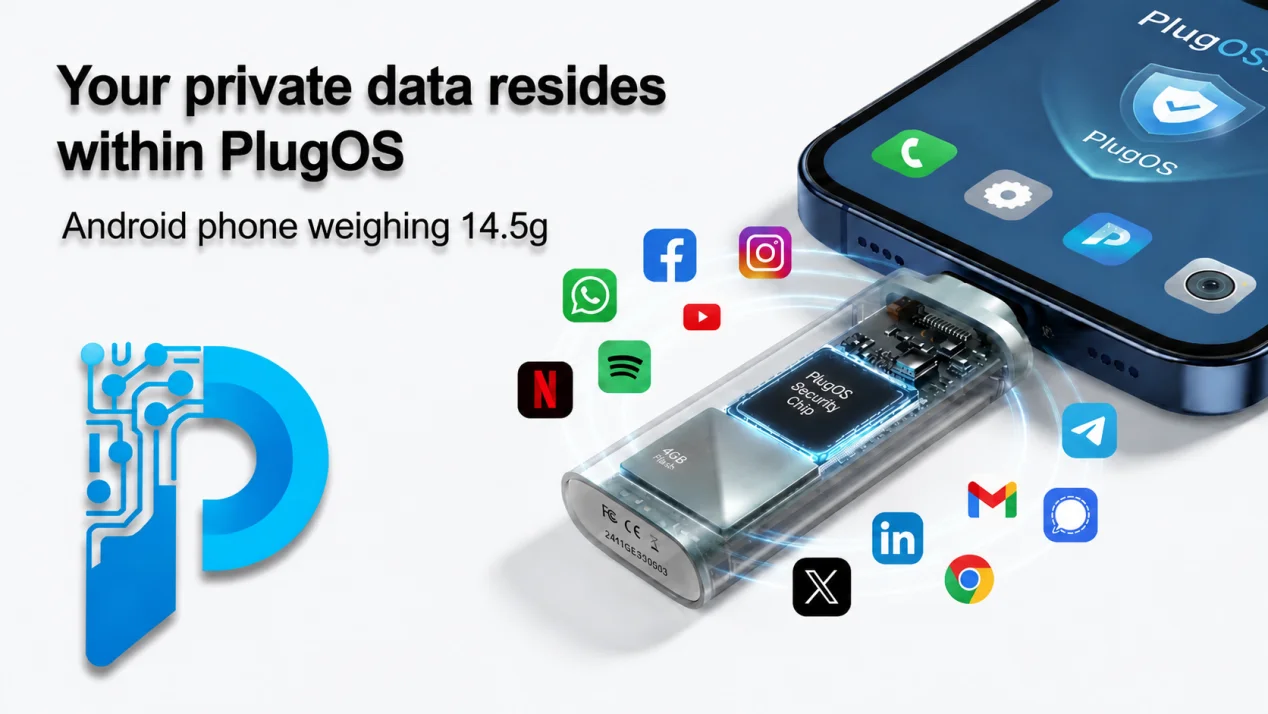
Un enfoque distinto: ¿y si el propio SO nunca hubiera creado estos conductos?
PlugOS representa una filosofía diferente: un sistema operativo de privacidad que se ejecuta en hardware dedicado.
Virtualización de sensores: hacer que los algoritmos de huellas vean IDs falsos
Las apps y los SDK publicitarios crean huellas de dispositivo leyendo parámetros de hardware como números de serie, direcciones MAC, ubicación, operador, etc. PlugOS intercepta estas solicitudes a nivel de sistema. Para identificadores de hardware como números de serie del dispositivo, direcciones MAC e IMSI, el sistema proporciona automáticamente valores por defecto generalizados o devuelve valores aleatorios distintos a cada app. Para información ambiental como la ubicación y el operador de red, los usuarios fijan activamente coordenadas virtuales o simulan el estado de la red a través de un panel de control de privacidad centralizado. Cada punto de datos es controlable. Los algoritmos de huellas crean una «cara de dispositivo» no correlacionable. No es un parche del navegador, sino bloqueo en origen a nivel del sistema operativo. Cuando se necesita hardware real, los usuarios también pueden pasar la cámara, el micrófono y otros sensores del anfitrión a apps concretas bajo demanda, con la posibilidad de revocar la autorización en cualquier momento, logrando un cambio flexible entre funcionalidad y protección de la privacidad.
Cero recopilación de datos: sin perfil, sin segmentación
Los sistemas operativos tradicionales recopilan datos de uso, informes de fallos y análisis de comportamiento por defecto. Los sistemas publicitarios los usan para construir tu perfil. PlugOS elimina todos los componentes de telemetría y analítica en tiempo de compilación. Sin Google Services Framework, sin informes de fallos, sin análisis de comportamiento en segundo plano. Los teclados no predicen en la nube, los navegadores no devuelven historiales, los sistemas no construyen perfiles de usuario. No es «puedes optar por no participar», sino «nunca estuvo activado desde el principio».
Resumen y orientación
Volviendo a la pregunta original: ¿por qué sigues recibiendo anuncios personalizados tras desactivar los permisos de micrófono y cámara? Porque el ecosistema publicitario nunca dependió de ellos. Tu huella de dispositivo, historial de navegación, datos de compras, trayectoria de ubicación y la emisión de puja en tiempo real dentro de esos cientos de milisegundos cada vez que abres una app constituyen un conducto de datos mucho más eficiente, sigiloso y barato que la «escucha». Las medidas defensivas van de fuertes a débiles, pero la verdadera solución no reside en desactivar más interruptores de permisos, sino en un sistema que no recopile estos datos desde el principio.
Este artículo se basa en investigación pública, documentos regulatorios e informes del sector de 2019 a 2026. No aborda la vigilancia de dispositivos a nivel estatal (un modelo de amenaza distinto) ni los impactos futuros de los modelos de IA en la segmentación publicitaria. La tecnología y la regulación siguen evolucionando. Este artículo refleja las condiciones hasta 2026.
Fuentes
- Segijn, C. M., Strycharz, J., Turner, A., & Opree, S. J. (2025). «My phone must be listening!»: Creencias de las personas sobre la vigilancia de dispositivos que «escuchan» conversaciones fuera de línea. Big Data & Society, 12(2). https://journals.sagepub.com/doi/10.1177/20539517251337102
- TJUE C-604/22, IAB Europe (2024). https://curia.europa.eu/juris/liste.jsf?num=C-604/22
- EPIC, «What is Real Time Bidding» (2025). https://epic.org/what-is-real-time-bidding/
- EFF, Cover Your Tracks / Panopticlick (2025). https://coveryourtracks.eff.org/
- Experimento de Wandera vía BBC (2019). https://www.bbc.com/news/technology-49567182
- Northeastern University, «Are mobile phones listening to serve targeted ads?» (2019). https://news.northeastern.edu/2019/07/10/are-mobile-phones-listening-to-serve-targeted-ads/
- DLA Piper, GDPR Fines Survey (2026). https://www.dlapiper.com/en/insights/topics/gdpr-fines
Suscríbete al boletín para recibir información exclusiva sobre seguridad y novedades
 PlugOS — La privacidad no es una opción. Es la base
Seguro · Sin publicidad · Sin rastreo · Sin recolección de datos en segundo plano
Copyright © 2024-2026 TrustKernel
Política de Privacidad | Acuerdo de Servicio al Usuario