2026-08-12
Благодаря высокой степени настраиваемости, отличной стабильности и мощным функциям производительности Linux стал приоритетом для многих пользователей.
При этом у таких пользователей часто есть практические потребности: они хотят легко запускать приложения, доступные в экосистеме Android, такие как отраслевое мобильное ПО, банковские приложения, инструменты WeChat или различные мобильные приложения для продуктивности.
К распространённым альтернативам сегодня относятся виртуальные машины Android, контейнерные среды и системы с двойной загрузкой.
Виртуальные машины Android и контейнеры требуют запуска среды Android внутри системы-хоста Linux. Хотя это удобно, такой подход приводит к таким проблемам, как тесная связность, конфликты разрешений и конкуренция за ресурсы. Системы с двойной загрузкой, сохраняя независимость системы, требуют частых перезагрузок и не поддерживают одновременный запуск двух экземпляров, что неудобно.
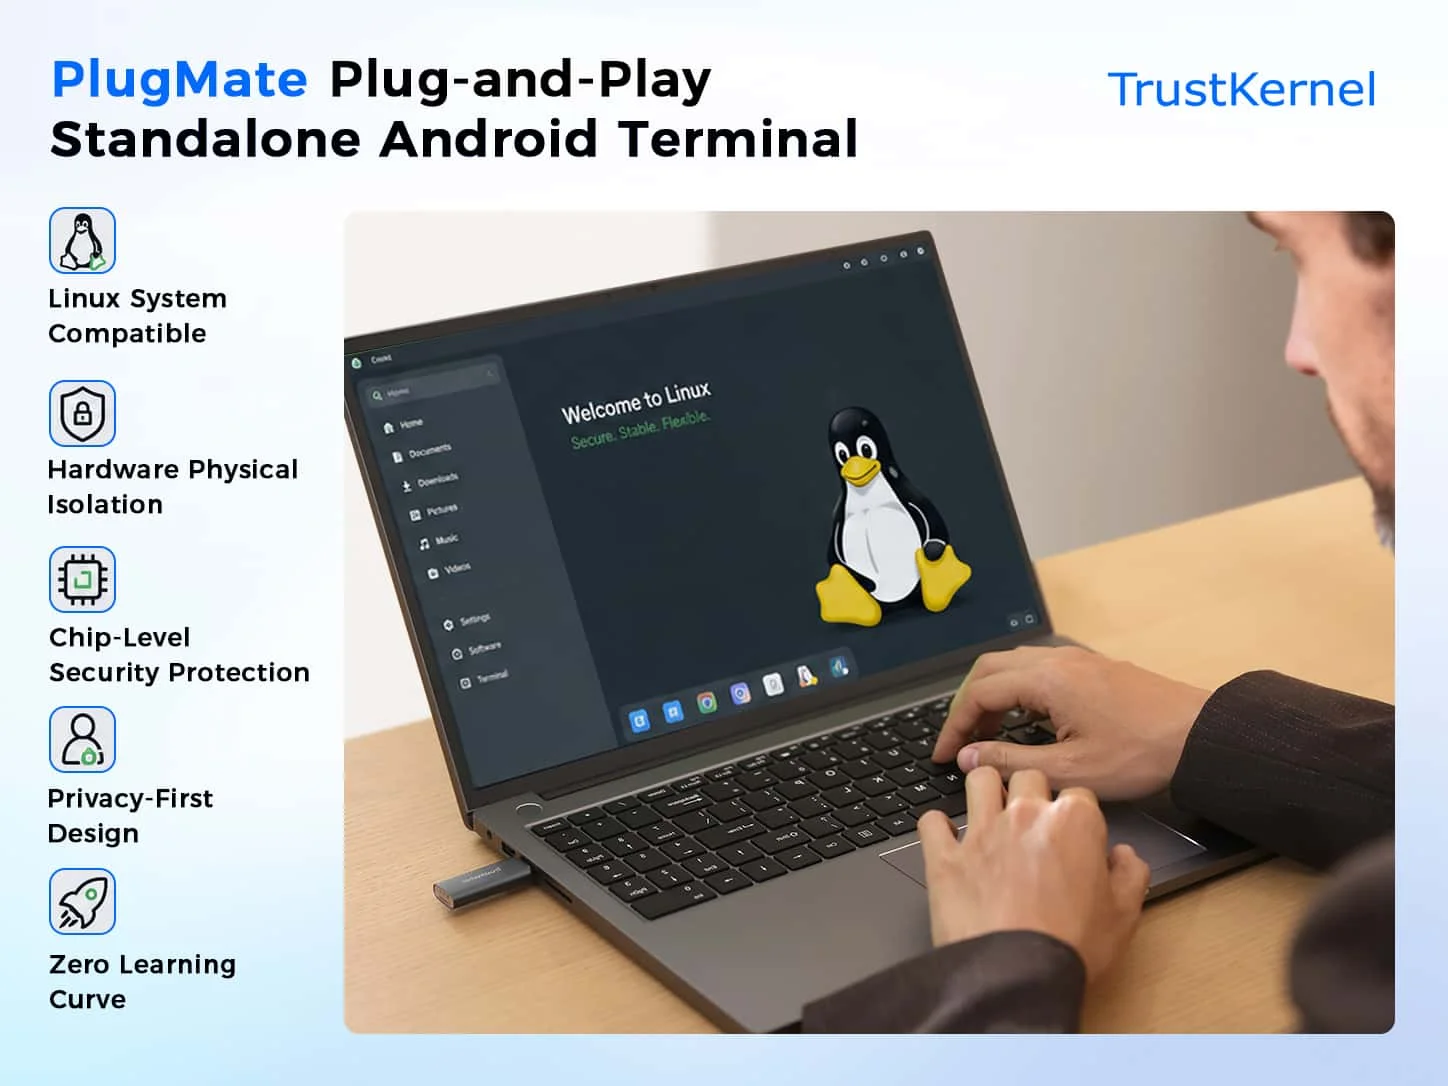
Чтобы решить эту задачу, мы представили решение PlugMate.
Благодаря принципу plug-and-play PlugMate напрямую подключается к Linux-компьютеру через выделенное аппаратное обеспечение. Без сложной установки или настройки, после подключения пользователи могут быстро получить доступ к независимой среде выполнения Android в PlugOS через приложение-хост. Даже обычные пользователи могут начать работать сразу.
Технически мы добились следующих ключевых преимуществ:
1. Физическая аппаратная изоляция
PlugMate работает на полностью независимом портативном устройстве. Все вычисления, хранение, шифрование и обработка данных выполняются внутри, сохраняя как физическую, так и логическую изоляцию от системы-хоста Linux. Даже если среда-хост Linux столкнётся с проблемами безопасности, основные данные внутри PlugMate остаются трудно доступными напрямую.
2. Защита безопасности на уровне чипа
Благодаря компонентам безопасности TEE с сертификацией CC EAL4+ и SE с сертификацией EAL6+, поддерживается полнодисковое шифрование, архитектура нулевого доверия и аппаратный корень доверия, что обеспечивает надёжную защиту чувствительных данных и операций.
3. Дизайн с приоритетом приватности
По умолчанию — ноль сбора данных, никакой телеметрии и рекламы. Оснащённый такими инструментами, как виртуализация датчиков и межсетевой экран на уровне системы, он позволяет пользователям самостоятельно контролировать поток данных, значительно снижая риск утечек приватности.
4. Использование без барьеров
Не требуется дополнительных драйверов или сложных настроек. Вывод изображения, передача ввода и зашифрованная сетевая передача осуществляются через ограниченный прокси ввода-вывода, что позволяет быстро получить доступ к экосистеме Android-приложений, сохраняя среду хоста.
PlugMate предлагает ещё один вариант для пользователей, стремящихся сбалансировать производительность Linux и экосистему Android, с сильным акцентом на аппаратную изоляцию безопасности и защиту приватности. Фактическая совместимость и производительность зависят от конкретного дистрибутива Linux, конфигурации оборудования и сценариев использования; рекомендуем обратиться к официальной документации для тестирования и проверки.
Мы приглашаем участников сообщества Linux попробовать PlugMate и поделиться своим опытом, чтобы вместе улучшать кросс-системную безопасность PlugMate.
Подпишитесь на рассылку, чтобы первыми получать аналитику по безопасности и эксклюзивные обновления
 PlugOS — компактное умное устройство, ваша конфиденциальность под контролем
Безопасно · Без рекламы · Без отслеживания · Без сбора фоновых данных
Copyright © 2024-2026 TrustKernel
Политика конфиденциальности | Пользовательское соглашение