2026-07-22
Парадокс приватности ИИ
ИИ больше не просто инструмент, отвечающий на вопросы, — он становится агентом, который работает для вас. Год назад вы просили ИИ кратко пересказать статью или написать письмо. Теперь агенты ИИ могут обрабатывать ваш почтовый ящик, проверять контракты, писать код, вызывать API и даже управлять приложениями и базами данных.
В чём подвох? Чем полезнее ИИ, тем больше он должен знать о вас. Чтобы выполнять работу, агенту может понадобиться доступ к вашим личным письмам, файлам, исходному коду, данным клиентов, финансовым записям, учётным данным, долгосрочной памяти и сторонним сервисам.
Поэтому в эпоху агентов ИИ защищать нужно не просто отдельный запрос. Нужно защищать всё цифровое рабочее пространство, к которому ИИ может получить доступ, работая от вашего имени. Чем больше ИИ знает и чем больше у него доступа, тем выше ставки в плане приватности и безопасности.
Облачный ИИ: большая сила, ещё большее доверие
Самые мощные современные модели ИИ живут в облаке, потому что им требуются огромные вычислительные ресурсы, которые ваш телефон или ноутбук просто не могут предоставить. Большие модели, длинные контекстные окна и сложные задачи агентов требуют ресурсов, далеко превосходящих возможности большинства локального оборудования.
Поэтому, используя продвинутый ИИ, вы неизбежно отправляете свои запросы, файлы и контекст в облачную среду. Это означает доверие тому, что поставщик ИИ и его облачная инфраструктура будут ответственно обращаться с вашими данными. У них могут быть политики конфиденциальности, контроль доступа и внутренние аудиты, но в конечном счёте модель по-прежнему в значительной мере основана на доверии: «Поверьте, что мы не подсмотрим».
А если ваши запросы проходят через прокси, шлюзы или других посредников, каждый дополнительный переход создаёт ещё одно место, где открытые данные могут быть раскрыты, и ещё одну сторону, которой вы должны доверять.
Для по-настоящему чувствительных данных лучший вопрос: Можем ли мы сделать так, чтобы посторонним было технически сложно увидеть эти данные, а не просто попросить их не делать этого?
Этот вопрос становится ещё более важным для агентов ИИ. Они обрабатывают не разовые запросы; они работают с постоянно накапливающимися данными, которые могут охватывать вашу личную и профессиональную жизнь.
ИИ на устройстве: лучше приватность, ограниченные возможности
Очевидный ответ — запускать всё локально. Если ИИ работает на вашем устройстве, ваши данные никогда не должны его покидать.
Но у локальных устройств есть жёсткие ограничения по вычислениям, памяти и времени работы от батареи. Они просто не могут запускать самые большие модели, обрабатывать очень длинные контекстные окна или выполнять сложные многошаговые рассуждения так же эффективно, как облачная инфраструктура.
Так что вы остаётесь с компромиссом:
- На устройстве: ваши данные остаются приватными, но ИИ менее способен.
- В облаке: ИИ более мощный, но вам приходится доверять ему свои данные.
Это и есть парадокс приватности ИИ. Данные, которые вы больше всего хотите защитить, часто являются теми же данными, к которым нужен доступ самому мощному ИИ.
Что такое конфиденциальный ИИ?
Поскольку мы не можем полностью доверять обещаниям облака и не можем позволить себе упрощать наш ИИ, нужен третий путь: вычислительная мощь облака с почти локальной защитой приватности.
Именно для этого создан конфиденциальный ИИ.
Традиционная безопасность данных сосредоточена на двух состояниях: данные в покое и данные в пути. Но ИИ вводит третье, более коварное состояние — данные в использовании.
Во время вычислений модель должна обрабатывать открытые данные, чтобы генерировать результаты. Именно в этот момент чувствительные данные необходимо раскрыть вычислительной среде.
Конфиденциальные вычисления предназначены для защиты данных на этом этапе. Они используют аппаратные доверенные среды исполнения (TEE), аппаратное шифрование памяти и механизмы изоляции, чтобы удерживать чувствительные данные и вычисления внутри защищённой среды исполнения.
Ключевая реализация — конфиденциальная виртуальная машина (CVM):
- Аппаратно зашифрованная память: память виртуальной машины зашифрована и изолирована на уровне железа. Вне защищённой среды данные остаются зашифрованными. Операционная система, гипервизор и администраторы облачного провайдера не могут просто прочитать открытый текст из памяти, как могли бы на обычном сервере.
- Удалённая аттестация: перед отправкой чувствительных данных ваше устройство может проверить криптографически подписанную аттестацию удалённой среды. Она предоставляет доказательства об идентичности среды и исполняемом ею коде. Только после того как устройство подтвердит, что работает ожидаемая среда, оно высвобождает данные.
Внутри этой среды чувствительные данные и вычисления изолированы за аппаратно защищённой границей. Даже если базовая операционная система или гипервизор облака скомпрометированы, эти компоненты не могут просто получить доступ к открытому тексту внутри защищённой среды.
Простая версия: конфиденциальный ИИ означает, что ваши данные можно вычислять, но нельзя увидеть.
Почему конфиденциальный ИИ важен
Поняв, как работает конфиденциальный ИИ, вы увидите три вещи, которые он может изменить для ИИ.
1. От «доверьтесь нам» к «проверьте это»
С традиционным облачным ИИ безопасность в значительной степени зависит от политик конфиденциальности, контроля доступа и внутренних практик провайдера. Иными словами: «Поверьте, что мы не подсмотрим».
Конфиденциальный ИИ меняет модель. Вместо опоры только на политики и обещания он использует аппаратную изоляцию, шифрование и криптографическую проверку, чтобы сделать несанкционированный доступ технически сложным или невозможным.
Цель — не устранить доверие полностью, а сократить то, чему вам приходится доверять: меньше систем, меньше людей и меньше компонентов с доступом к вашим данным. И гарантии безопасности становятся тем, что можно проверить, а не просто пообещать.
2. Разрыв компромисса между приватностью и возможностями
Вам больше не нужно соглашаться на более слабые локальные модели ради сохранения приватности данных. И вам не обязательно передавать чувствительные данные незащищённой облачной среде, чтобы использовать самые способные модели ИИ.
Конфиденциальный ИИ предлагает третий вариант: использовать вычислительную мощь облака, обрабатывая чувствительные личные и деловые данные внутри аппаратно защищённой среды.
Приватность и возможности ИИ больше не обязаны быть бинарным выбором.
3. Более прочная граница безопасности для агентов ИИ
Агенты ИИ могут получать доступ к письмам, исходному коду, финансовым данным, долгосрочной памяти и другим чувствительным ресурсам от вашего имени. По мере того как агенты становятся способнее и получают больше разрешений, граница безопасности вокруг этих данных становится всё важнее.
С конфиденциальным ИИ чувствительные данные и вычисления агентов могут обрабатываться в аппаратно защищённой среде. Чем больше знает агент и чем больше он может сделать, тем важнее иметь границу безопасности, которая не зависит исключительно от доверия к окружающей инфраструктуре.
Архитектура конфиденциального ИИ PlugClaw
Чтобы привнести конфиденциальные вычисления в мир агентов ИИ, PlugClaw использует архитектуру конфиденциального ИИ, защищающую данные от устройства через облачную обработку и инференс модели.
Традиционный поток ИИ прост: Пользователь → Поставщик ИИ → Модель ИИ. Вы отправляете свои запросы, файлы и контекст напрямую поставщику ИИ.
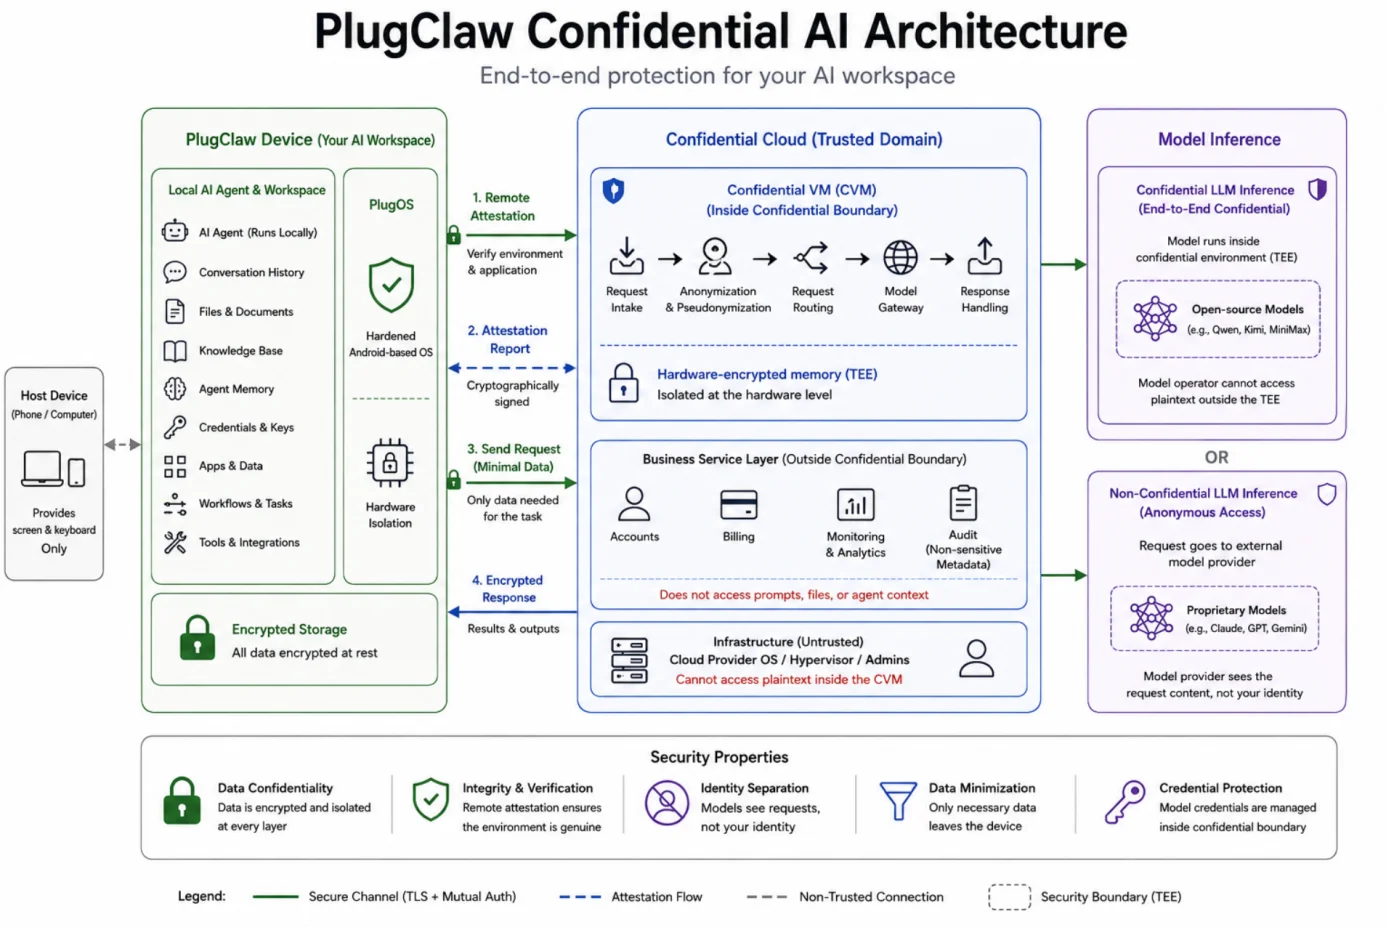
PlugClaw использует другой подход: Устройство PlugClaw → Конфиденциальное облако → Конфиденциальная / неконфиденциальная модель ИИ. Конфиденциальное облако находится между вашими данными и внешним ИИ. Оно обрабатывает самые чувствительные данные и точно контролирует, что отправляется модели.
Устройство PlugClaw: ваши данные остаются дома
PlugClaw — это крошечный автономный компьютер ИИ с собственным многоядерным процессором, памятью и зашифрованным хранилищем, работающий на укреплённой ОС Android под названием PlugOS. Он подключается к вашему телефону или компьютеру через USB. Ваше устройство-хост предоставляет экран и клавиатуру, но PlugClaw независимо запускает собственное рабочее пространство ИИ.
PlugClaw не работает на вашем телефоне или компьютере и автоматически не получает доступ ко всему на хосте. Ваша история чатов, файлы, база знаний и данные агента хранятся внутри зашифрованного хранилища PlugClaw. Это ваше рабочее пространство ИИ, а не просто ещё одно приложение.
Только когда задача действительно требует мощи облачного масштаба, PlugClaw отправляет минимально необходимые данные в конфиденциальное облако.
Конфиденциальное облако: аппаратно защищённая среда ИИ
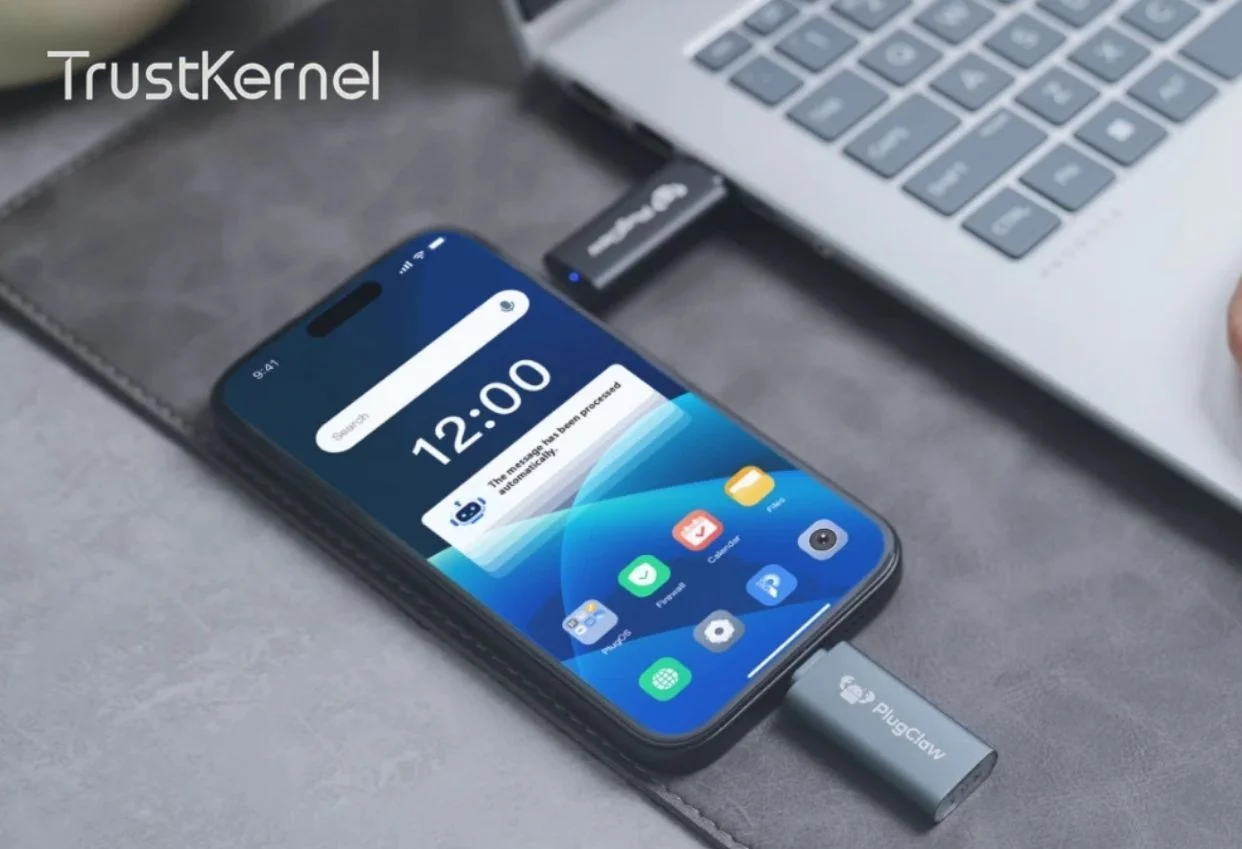
Облачная инфраструктура PlugClaw — это не просто ещё один сервер.
Она запускает рабочие нагрузки ИИ внутри аппаратно изолированных конфиденциальных вычислительных сред, причём разные части облачного сервиса разделены на отдельные зоны безопасности:
- Слой бизнес-сервиса обрабатывает учётные записи, биллинг и журналы, но никогда не касается ваших запросов, файлов или контекста агента.
- Фактическая обработка данных происходит внутри конфиденциальных виртуальных машин — аппаратно защищённых анклавов.
Подключаясь к облаку, PlugClaw сначала выполняет удалённую аттестацию, чтобы убедиться, что среда подлинная и запускает правильный код. Только после этого он высвобождает данные. Внутри виртуальной машины ваши данные расшифровываются и обрабатываются, и открытый текст существует только в этом аппаратно защищённом пространстве. Собственная ОС облака и его администраторы не могут его прочитать.
Это делает конфиденциальное облако PlugClaw чем-то большим, чем просто API-прокси. Это аппаратно защищённая среда исполнения ИИ, предназначенная для поддержания изоляции чувствительных данных на протяжении всей облачной обработки.
Инференс моделей: два уровня защиты
Конфиденциальный ИИ PlugClaw поддерживает два способа использования моделей ИИ. Вы можете выбрать модель, которая лучше всего соответствует чувствительности вашей задачи и нужному уровню возможностей ИИ.
Конфиденциальный инференс: сама модель работает внутри конфиденциальной вычислительной среды в доверенном домене. Ваши данные остаются в защищённых средах от PlugClaw через инференс и обратно. Ни одна сторона вне доверенной среды исполнения не может получить доступ к открытому тексту, включая оператора модели. Это полная форма конфиденциального ИИ — путь к сквозной конфиденциальности.
Неконфиденциальный инференс: с закрытыми моделями, такими как Claude, GPT и Gemini, среда инференса поставщика модели находится вне нашего доверенного домена. Поэтому поставщик модели может видеть открытое содержимое обрабатываемого им запроса. В этом случае конфиденциальное облако действует как анонимизирующий шлюз. Оно защищает ваши исходные данные, контекст агента и обработку данных внутри конфиденциальной среды. Внешний поставщик модели видит только то конкретное содержимое, которое реально отправляется модели.
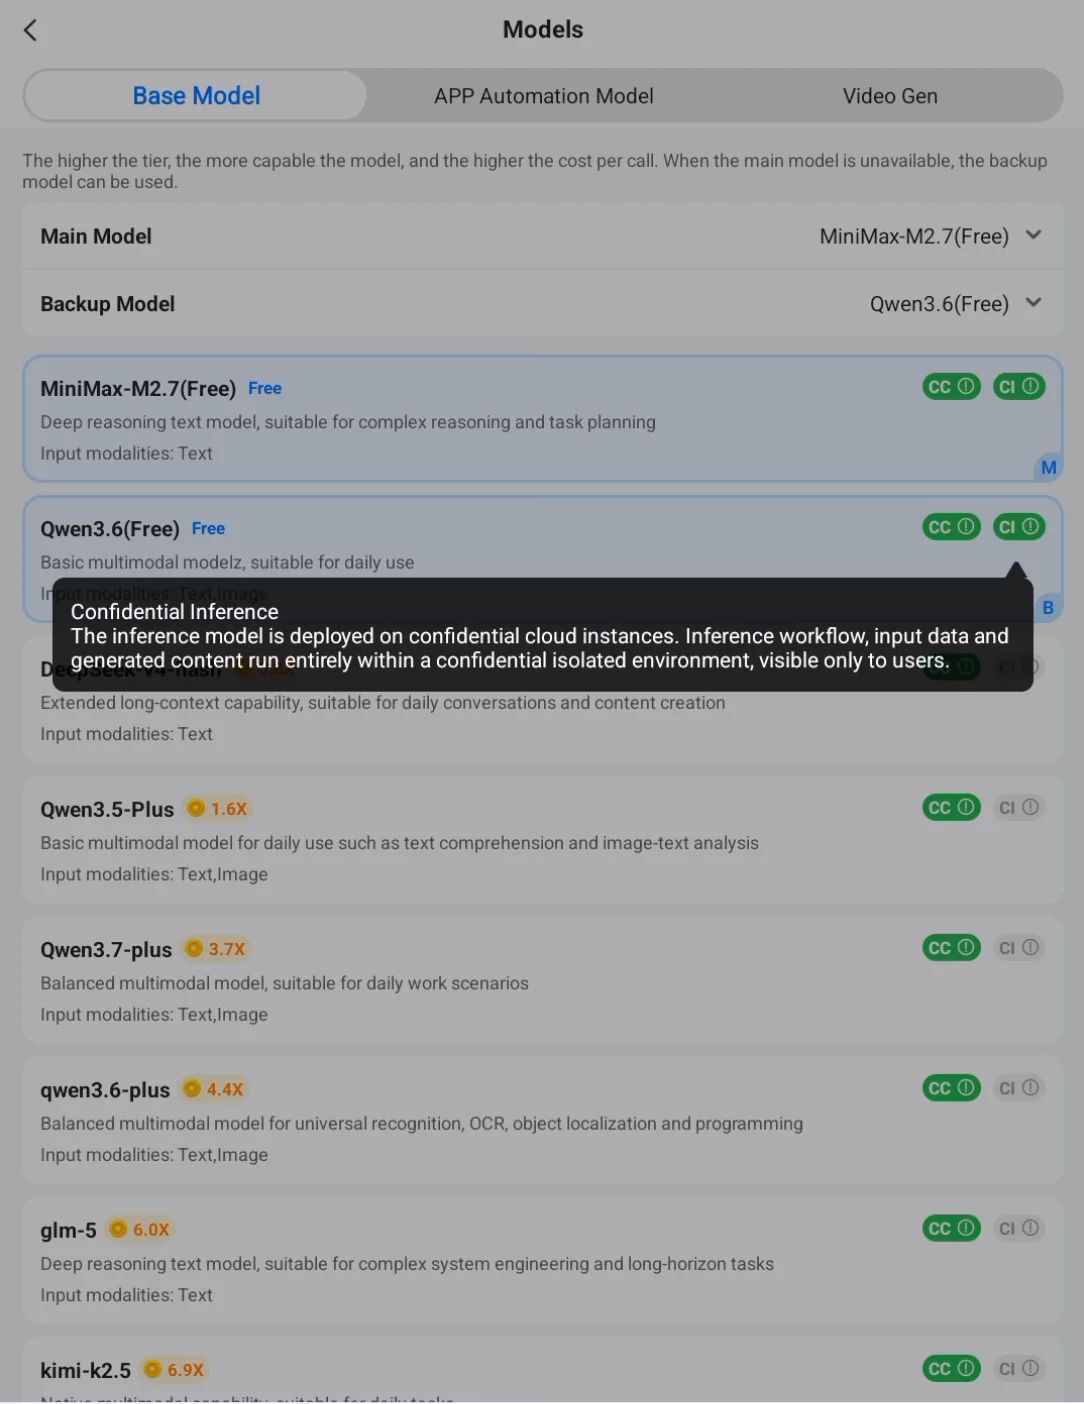
Если я использую модель с закрытым кодом, это всё ещё «конфиденциальный ИИ»?
Это, пожалуй, самый важный вопрос о подходе PlugClaw к конфиденциальному ИИ.
В архитектуре PlugClaw «конфиденциальный» означает защиту на трёх различных уровнях:
- Конфиденциальность от устройства-хоста: операционная система, приложения или даже вредоносное ПО на вашем телефоне или компьютере не могут получить доступ к данным, хранящимся внутри PlugClaw. Аппаратная изоляция держит ваше рабочее пространство ИИ отдельно от устройства-хоста.
- Конфиденциальность от TrustKernel и облачного провайдера: данные обрабатываются внутри конфиденциальных виртуальных машин всё время, пока находятся в облаке. Конфиденциальные вычисления и удалённая аттестация криптографически удерживают TrustKernel и базового облачного провайдера вне доверенной среды исполнения, так что они не могут получить доступ к вашим данным.
- Конфиденциальность от поставщика модели: это зависит от выбранной вами модели. С моделью конфиденциального инференса весь путь инференса остаётся в доверенном домене, обеспечивая сквозную конфиденциальность. С обычной моделью с закрытым кодом этот уровень не применяется: поставщик модели может видеть открытое содержимое обрабатываемого им запроса, но благодаря анонимизированной маршрутизации не видит напрямую, кому принадлежит запрос.
Так почему бы просто не использовать конфиденциальные модели инференса для всего?
Потому что сегодняшняя реальность такова, что многие из самых способных передовых моделей, включая Claude, GPT и Gemini, недоступны для развёртывания внутри конфиденциальной вычислительной среды.
Если бы «конфиденциальный» означал отказ от доступа к этим моделям, пользователи просто вернулись бы к старому выбору: мощный ИИ или приватность.
PlugClaw выбирает другой подход: дать пользователям выбор.
- Для высокочувствительных задач — контракты, медицинские записи, финансовая информация и другие конфиденциальные данные — используйте модель конфиденциального инференса для сквозной защиты.
- Для задач, требующих самых сильных передовых моделей, используйте модели вроде Claude, GPT или Gemini, принимая, что поставщик модели может видеть содержимое запроса, сохраняя при этом остальные уровни защиты: анонимизированный доступ и конфиденциальность от TrustKernel и базового облачного провайдера.
Обратите внимание, что большинство чувствительных операций агента никогда не покидают устройство PlugClaw. Агент читает ваши файлы, управляет приложениями и выполняет рабочие процессы локально. В облако уходит только контекст, необходимый для инференса. Ваша полная история чатов, библиотека файлов и паттерны поведения остаются на вашем устройстве — ни один провайдер никогда не получает полную картину.
Если я использую неконфиденциальную модель, в чём смысл релея?
Ещё один отличный вопрос. Если GPT или Claude всё равно видят мой запрос, почему бы не обращаться к ним напрямую? Зачем нужен конфиденциальный облако PlugClaw?
Вот почему:
Личность и содержимое разделяются. Когда вы вызываете API напрямую, провайдер видит ваш аккаунт, ключ API, IP-адрес, отпечаток устройства — и может связать каждый сделанный вами запрос в подробный профиль. Со временем этот профиль гораздо более информативен, чем любой отдельный запрос. С релеем PlugClaw конфиденциальная виртуальная машина удаляет вашу личность и пересылает запрос, используя общий учётный ресурс платформы. Модель видит анонимный запрос от шлюза TrustKernel, а не вас. (Мы не утверждаем, что это делает корреляцию абсолютно невозможной, но это устраняет основные сигналы идентификации.)
«Посредник» находится внутри конфиденциальной границы. Обычные релеи могут видеть весь ваш открытый текст — они просто добавляют ещё одну сторону, которой нужно доверять. Релей PlugClaw другой: он находится внутри аппаратно защищённого анклава, поэтому сам релей тоже не может прочитать ваши данные. Один дополнительный переход, но не одна дополнительная пара глаз.
Чувствительные данные остаются изолированными от бизнес-систем. Ваши системы биллинга, управления аккаунтами и журналирования никогда не видят ваши запросы или контекст агента. Поэтому даже если бизнес-сервер будет взломан, злоумышленники не получат ваше рабочее пространство ИИ.
Централизованное управление учётными данными. Если вы используете много разных моделей, вам пришлось бы управлять отдельными ключами API и аккаунтами для каждой. PlugClaw управляет всем этим внутри конфиденциальной среды, поэтому ваши учётные данные никогда не подвергаются рабочему процессу агента.
Готовая к будущему архитектура. Если закрытый провайдер в конце концов предложит конфиденциальное развёртывание или вы перейдёте на конфиденциальную модель, ваш конвейер не изменится. Архитектура остаётся прежней — вы просто подключаете другую модель.
Защита всего вашего рабочего пространства ИИ
Это ключевая идея конфиденциального ИИ PlugClaw.
Традиционная безопасность ИИ склонна сосредотачиваться на защите отдельного запроса. Но агенту ИИ нужно гораздо более важное: защита всего, что он изучает и к чему получает доступ со временем.
PlugClaw предназначен для защиты всего рабочего пространства ИИ — вашей истории разговоров, локальных файлов, базы знаний, памяти агента, контекста задач, вызовов инструментов, учётных данных, данных приложений и долгосрочной истории работы.
Вместе это образует цифровое рабочее пространство, с которым ваш ИИ работает каждый день.
Они остаются на PlugClaw. Когда нужны облачные вычисления, в конфиденциальное облако отправляется только информация, необходимая для выполнения текущей задачи.
Заключение
Конфиденциальный ИИ отвечает на простой вопрос: Скольким людям вам на самом деле нужно доверять, чтобы использовать самый мощный ИИ?
Традиционный ответ — длинный список: ваше устройство, поставщик ИИ, облачный провайдер, прокси-сервисы и все люди и системы, которые потенциально могут получить доступ к данным на этом пути.
PlugClaw выбирает другой подход: сделать эту цепочку доверия как можно короче. Ваше устройство защищено аппаратной изоляцией. Облако защищено конфиденциальными вычислениями. Когда модель поддерживает конфиденциальный инференс, весь путь может стать сквозным конфиденциальным. Когда модель не поддерживает, конфиденциальная среда всё равно контролирует данные, отделяет личность от содержимого, минимизирует то, что покидает защищённую границу, и отправляет модели только то, что нужно для выполнения задачи.
Ваши данные принадлежат вам. Конфиденциальный ИИ PlugClaw создан, чтобы ИИ выполнял работу за вас — сохраняя ваше рабочее пространство ИИ вашим.
Подпишитесь на рассылку, чтобы первыми получать аналитику по безопасности и эксклюзивные обновления
 PlugOS — компактное умное устройство, ваша конфиденциальность под контролем
Безопасно · Без рекламы · Без отслеживания · Без сбора фоновых данных
Copyright © 2024-2026 TrustKernel
Политика конфиденциальности | Пользовательское соглашение