2026-08-12
Вы отключили разрешения на микрофон и камеру для всех приложений в настройках телефона. Затем открываете приложение и видите рекламу товара, о котором вчера говорили с другом.
Первая мысль: «оно меня слушает».
Не обязательно. То, что действительно определяет эти точные объявления, — это конвейер данных, который вы не можете отключить. Он активируется при каждом клике, каждой прокрутке, в каждый момент, когда вы открываете приложение.
На самом деле это не подслушивание
Вы не одиноки в этом подозрении. В 2019 году компания Wandera и Северо-Восточный университет провели крупномасштабные эксперименты для проверки гипотезы «подслушивания приложений». Первая разместила телефоны в двух комнатах, проигрывая рекламное аудио и тишину в течение трёх дней; вторая проанализировала 17 000 Android-приложений. Ни одно не обнаружило приложений, активирующих микрофоны в фоновом режиме в рекламных целях. В 2025 году межстрановое исследование, опубликованное в Big Data & Society, опросило 886 респондентов из США, Нидерландов и Польши. Среди них 72 % американских респондентов считали, что их телефоны прослушивают через микрофоны, чтобы показывать рекламу. Чем чаще люди сталкивались с рекламой, связанной с разговорами, тем сильнее была их убеждённость.
Широко распространённое подозрение не равно истине. Более прямые доказательства исходят от регуляторов. В мае 2026 года FTC приняла меры против Cox Media Group и ещё двух компаний за утверждения о том, что их сервис «активного прослушивания» с ИИ может улавливать разговоры через микрофоны умных устройств и показывать таргетированную рекламу в реальном времени. Вывод расследования FTC был прост: они никогда не собирали никаких голосовых данных. Это якобы «прослушивание» заключалось просто в покупке списков адресов электронной почты у брокеров данных и перепродаже их с наценкой. Три компании были оштрафованы на сумму 930 000 долларов.
Вот вопрос: если оно не слушает, то как оно о вас узнаёт?
Слой первый: цифровые следы, которые вы оставляете намеренно
История поиска, покупки по картам лояльности, транзакции в электронной коммерции. Вы об этом знаете, но недооцениваете, насколько легко это соединить. Брокеры данных покупают записи оптом у ритейлеров и авиакомпаний, а затем связывают их между платформами через хэши электронных писем, собирая ваш полный профиль.
Но это не то, что сбивает вас с толку больше всего. По-настоящему скрытое — то, что нельзя отключить.
Слой второй: данные, которые вы практически не можете отключить
В этом и заключается суть проблемы: это происходит без вашего ведома и согласия.
Когда вы заходите на любой сайт или используете встроенный браузер приложения, ваше устройство пассивно отправляет информацию для обычного отображения: разрешение экрана, версия операционной системы, тип браузера, список шрифтов, языковые настройки, часовой пояс, состояние батареи, ядра процессора. Отдельные точки данных ничего не значат, но вместе они создают почти уникальную цифровую личность. Проект Panopticlick от EFF давно доказал: подавляющее большинство отпечатков браузера уникальны и не зависят от файлов cookie, логинов или каких-либо разрешений. WebView приложений и сторонние SDK на мобильных устройствах используют те же технологии.
Обзор ключевых методов снятия отпечатков:
| Технология | Принцип | Требует разрешения | Может ли пользователь заблокировать |
|---|---|---|---|
| Отпечаток Canvas | Различия в рендеринге GPU → идентификация по хэшу | Нет | Firefox может частично заблокировать |
| Отпечаток AudioContext | Тонкие различия в обработке аудио звуковой картой | Нет (не нужен микрофон) | Некоторые браузеры могут заблокировать |
| Отпечаток WebGL | Различия в рендеринге 3D-графики | Нет | Некоторые браузеры могут заблокировать |
| Отпечаток медиаустройств | Чтение информации о модели микрофона/камеры/динамика | Нет (не активирует устройства) | Нет |
| IP-адрес | Геолокация | Нет | VPN может скрыть |
| Данные о местоположении | Триангуляция по GPS, Wi-Fi и вышкам сотовой связи | Требует отдельного разрешения на местоположение (не микрофон/камеру) | Отключение на уровне системы (но большинство приложений зависят от него) |
Межприложенческое отслеживание, ассоциация похожих аудиторий и таргетинг по местоположению работают как чтение мыслей. Исследователи Имперского колледжа резюмировали: алгоритмы могут знать, что вас интересует, раньше, чем вы сами это осознаете. С инженерной точки зрения подслушивание экономически невыгодно: непрерывная запись быстро сажает батарею, а и iOS, и Android показывают индикаторы. Быть пойманным разрушает существование бизнеса. Слишком высока цена, а альтернатив слишком много.
Слой третий: торги в реальном времени — ваши данные транслируются без вашего ведома
У вас уже есть профиль: отпечаток устройства, связанный с историей просмотра, записи покупок, определяющие платёжеспособность, данные о местоположении, описывающие ваш образ жизни. Как этот профиль превращается в рекламу?
Когда вы открываете любое приложение с рекламными местами, в течение сотен миллисекунд:
- Приложение отправляет пакет сигналов (ID устройства, IP, местоположение, метки аудитории) на платформу предложения
- Платформа передаёт его на биржи рекламы, которые передают его десяткам платформ спроса
- Платформы спроса решают: «стоит ли торговаться за этого человека?»
- Показывается реклама того, кто предложил больше всех
Проблема не в самих торгах, а в утечке данных: все стороны получают ваши данные, независимо от того, выиграли они торги или нет. Только объём торгов за медийную рекламу в США и Европе достигает примерно 178 триллионов транзакций в год, и каждая из них — передача, содержащая персональные данные.
Эта ситуация вызывает всё более строгое регулирование. В 2024 году Суд ЕС в деле IAB Europe постановил, что «строки прозрачности и согласия» при торгах в реальном времени являются персональными данными, что делает отраслевые ассоциации ответственными за их обработку. Применение GDPR усиливается: штрафы достигли 1,2 млрд евро только в 2025 году, превысив 600 млн евро в первой половине 2026 года, при этом нарушения, связанные с таргетингом рекламы, составляют наибольшую долю.
Весь этот процесс не требует ни микрофона, ни камеры.
Что вы можете и чего не можете сделать
Эффективные меры:
- Используйте Firefox или Brave (со встроенной защитой от отпечатков) вместо Chrome
- Используйте независимые аккаунты на разных платформах; избегайте «Войти с Google»
- Если вы всё ещё пользуетесь обычными телефонами: периодически сбрасывайте рекламный идентификатор (iOS: Настройки > Конфиденциальность > Реклама Apple > Просмотр информации о таргетинге > Сбросить рекламный идентификатор / Android: Настройки > Конфиденциальность > Google Ads). Если вы используете PlugOS: в системе нет понятия рекламного ID, ничего делать не нужно.
- Используйте сервисы удаления данных (например, Incogni), чтобы очистить записи у брокеров
Меры с ограниченной эффективностью:
- Отключение разрешений на микрофон и камеру: рекламная экосистема от них не зависит
- Использование только VPN: не может заблокировать отпечаток устройства
- «Запросить, чтобы приложение не отслеживало» в iOS: блокирует только IDFA, не влияет на отпечаток устройства и данные первой стороны
Но это тактические меры, ещё один слой на «залатанной старой стене». Сама операционная система собирает данные во имя «улучшения опыта». Телеметрия на уровне системного каркаса и параметры отпечатков, которые выдают движки браузеров, не решаются переключением нескольких тумблеров.
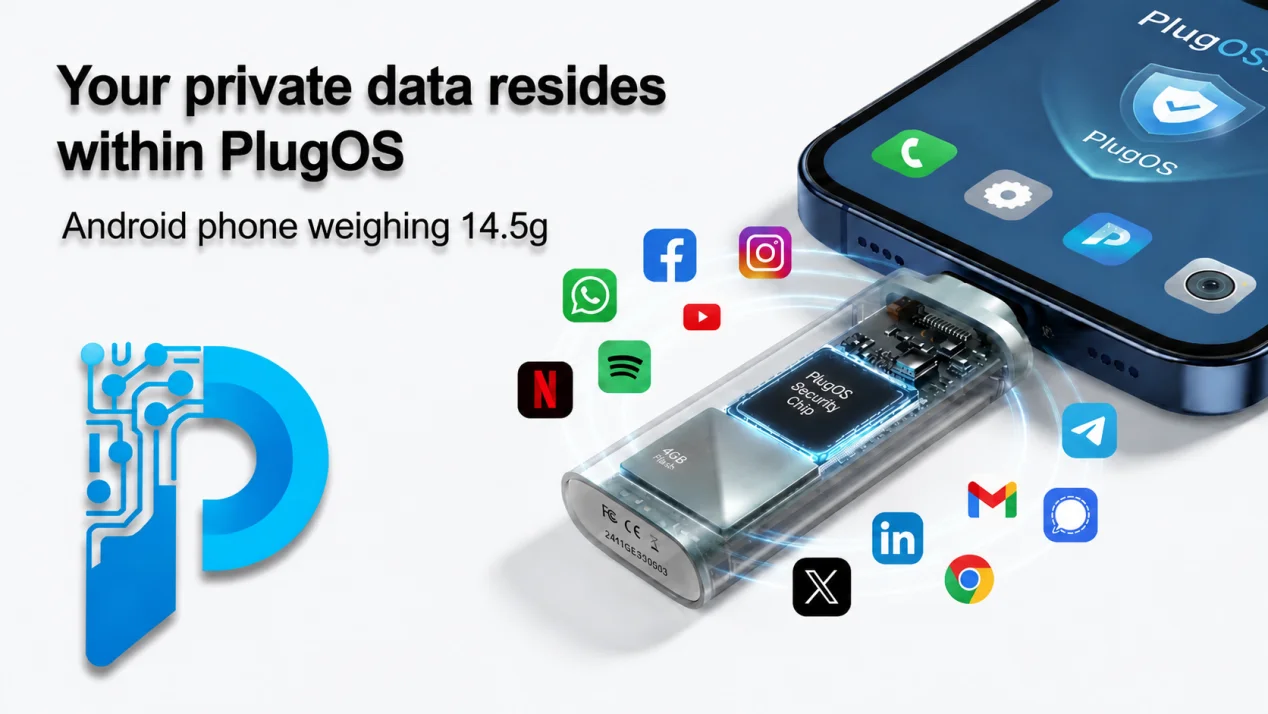
Другой подход: а что если бы сама ОС никогда не создавала эти конвейеры?
PlugOS представляет другую философию: ОС приватности, работающая на выделенном оборудовании.
Виртуализация датчиков: заставить алгоритмы отпечатков видеть ложные ID
Приложения и рекламные SDK создают отпечатки устройств, считывая аппаратные параметры, такие как серийные номера, MAC-адреса, местоположение, оператор и так далее. PlugOS перехватывает эти запросы на уровне системы. Для аппаратных идентификаторов, таких как серийные номера устройств, MAC-адреса и IMSI, система автоматически предоставляет обобщённые значения по умолчанию или возвращает разные случайные значения разным приложениям. Для информации об окружении, такой как местоположение и сетевой оператор, пользователи активно задают виртуальные координаты или имитируют состояние сети через централизованную панель управления приватностью. Каждая точка данных управляема. Алгоритмы отпечатков создают «лицо устройства», которое невозможно сопоставить. Это не патч для браузера, а блокировка на уровне операционной системы у источника. Когда нужно настоящее оборудование, пользователи могут также передать камеру, микрофон и другие датчики хоста конкретным приложениям по требованию, имея возможность в любой момент отозвать авторизацию, достигая гибкого переключения между функциональностью и защитой приватности.
Ноль сбора данных: нет профиля, нет таргетинга
Традиционные операционные системы по умолчанию собирают данные об использовании, отчёты о сбоях и поведенческий анализ. Рекламные системы используют их для построения вашего профиля. PlugOS удаляет все компоненты телеметрии и аналитики на этапе компиляции. Никакого Google Services Framework, никаких отчётов о сбоях, никакого фонового поведенческого анализа. Клавиатуры не предсказывают в облако, браузеры не возвращают историю, системы не строят пользовательские профили. Это не «вы можете отказаться», а «оно никогда и не было включено».
Итоги и рекомендации
Возвращаясь к исходному вопросу: почему вы всё ещё получаете персонализированную рекламу после отключения разрешений на микрофон и камеру? Потому что рекламная экосистема никогда от них не зависела. Ваш отпечаток устройства, история просмотра, данные о покупках, траектория местоположения и трансляция торгов в реальном времени в течение тех сотен миллисекунд при каждом открытии приложения образуют конвейер данных, гораздо более эффективный, незаметный и дешёвый, чем «подслушивание». Защитные меры варьируются от сильных к слабым, но настоящее решение — не в отключении новых тумблеров разрешений, а в системе, которая изначально не собирает эти данные.
Эта статья основана на публичных исследованиях, нормативных документах и отраслевых отчётах с 2019 по 2026 год. Она не затрагивает государственный мониторинг устройств (другая модель угроз) или будущее влияние моделей ИИ на таргетинг рекламы. Технологии и регулирование продолжают развиваться. Статья отражает состояние на 2026 год.
Источники
- Segijn, C. M., Strycharz, J., Turner, A., & Opree, S. J. (2025). «My phone must be listening!»: представления людей о прослушивании устройствами «офлайн-разговоров». Big Data & Society, 12(2). https://journals.sagepub.com/doi/10.1177/20539517251337102
- CJEU C-604/22, IAB Europe (2024). https://curia.europa.eu/juris/liste.jsf?num=C-604/22
- EPIC, «What is Real Time Bidding» (2025). https://epic.org/what-is-real-time-bidding/
- EFF, Cover Your Tracks / Panopticlick (2025). https://coveryourtracks.eff.org/
- Эксперимент Wandera через BBC (2019). https://www.bbc.com/news/technology-49567182
- Northeastern University, «Are mobile phones listening to serve targeted ads?» (2019). https://news.northeastern.edu/2019/07/10/are-mobile-phones-listening-to-serve-targeted-ads/
- DLA Piper, GDPR Fines Survey (2026). https://www.dlapiper.com/en/insights/topics/gdpr-fines
Подпишитесь на рассылку, чтобы первыми получать аналитику по безопасности и эксклюзивные обновления
 PlugOS — компактное умное устройство, ваша конфиденциальность под контролем
Безопасно · Без рекламы · Без отслеживания · Без сбора фоновых данных
Copyright © 2024-2026 TrustKernel
Политика конфиденциальности | Пользовательское соглашение