2026-08-12
Эта статья содержит глубокий сравнительный анализ двух ведущих операционных систем, ориентированных на приватность: PlugOS и Tails OS. Хотя обе нацелены на защиту конфиденциальности пользователя и безопасности данных, они основаны на принципиально разных философиях дизайна и технических архитектурах. Tails OS использует амнезивную программную модель, добиваясь анонимности за счёт запуска временной, непостоянной операционной системы на существующем железе ПК. Однако, поскольку Tails по своей сути полагается на процессор, память и прошивку машины-хоста, он сталкивается с внутренними ограничениями в уровне изоляции и доверия. В отличие от него, PlugOS является пионером парадигмы доверенных вычислений, основанной на автономном аппаратном анклаве, который физически изолирует все вычисления и хранилище от устройства-хоста. Данный анализ систематически показывает, что PlugOS обладает поколенческим преимуществом перед Tails по ключевым направлениям, включая аппаратную архитектуру, уровень изоляции, совместимость платформ, функциональную гибкость и физическую безопасность. Полученные результаты указывают на то, что PlugOS не только обеспечивает более надёжную модель безопасности, способную противостоять угрозам на уровне железа, но и предлагает гораздо более полное и перспективное решение для современного пользователя благодаря своим кросс-платформенным возможностям.
Введение: меняющийся ландшафт цифровой приватности
Более десяти лет Tails OS был выбором по умолчанию для активистов, журналистов и пользователей, озабоченных конфиденциальностью и нуждающихся в живой операционной системе с сильными функциями анонимности. Tails запускается с флешки, направляет трафик через Tor и не оставляет следов на компьютере-хосте.
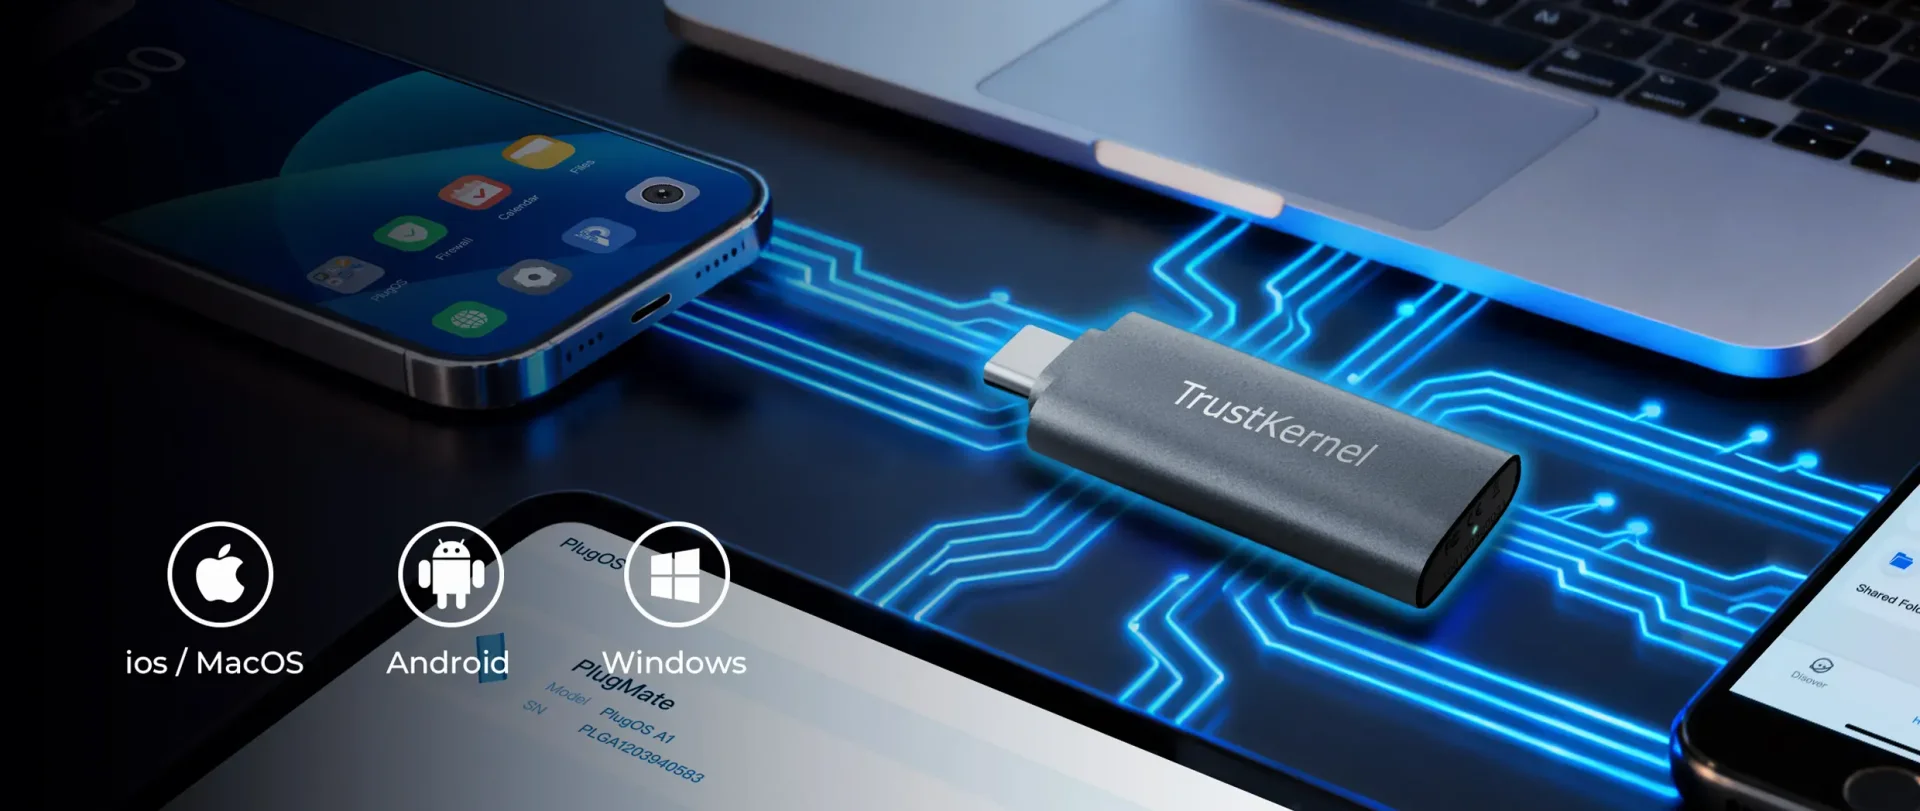
Однако ландшафт приватности изменился. Мобильные устройства доминируют в повседневной жизни, угрозы стали более изощрёнными, и появились новые модели безопасности на уровне железа. Именно здесь PlugOS — переносная защищённая операционная система на независимом оборудовании — предлагает принципиально иной подход. В отличие от Tails, PlugOS не привязан к ПК и не полагается на процессор или память машины-хоста. Вместо этого он приносит собственный SoC, оперативную память и защищённое хранилище, превращая любой телефон или компьютер в доверенный терминал приватности.
Архитектурный разрыв: пропасть железа и формы
Самое глубокое различие между PlugOS и Tails кроется в их базовой аппаратной архитектуре. Эта пропасть определяет их уровни изоляции, их якоря доверия и, в конечном счёте, их потолки безопасности.
Tails OS: программная крепость на чужой земле
Tails работает по модели «заимствованное железо, программная изоляция». Когда пользователь загружается с флешки Tails, система захватывает процессор, оперативную память, системную шину и GPU ПК-хоста. Его безопасность опирается на амнезивную конструкцию, при которой данные стираются при выключении, но его граница безопасности фундаментально связана с аппаратурой хоста. Эта изоляция проявляется двояко:
- Изоляция при загрузке: обходит основную ОС хоста (например, Windows), хранящуюся на жёстком диске, избегая угроз, присутствующих там.
- Изоляция во время выполнения: создаёт песочницу в оперативной памяти хоста и обеспечивает сетевую изоляцию, направляя весь трафик через Tor.
Хотя это эффективно против угроз, хранящихся на диске хоста, фатальный недостаток Tails — абсолютное доверие, которое он должен возлагать на заимствованное железо. Вся его модель безопасности опирается на хрупкое предположение, что аппаратура и прошивка ПК чисты. Если это предположение нарушается, вся крепость может рухнуть:
- Угрозы на уровне прошивки: вредоносный код, внедрённый в BIOS/UEFI ПК, может захватить контроль ещё до загрузки Tails, позволяя следить за ОС в памяти или манипулировать ею.
- Аппаратные кейлоггеры: физические или встроенные в прошивку кейлоггеры могут перехватывать весь пользовательский ввод, включая пароли, полностью обходя операционную систему Tails.
- DMA-атаки (прямой доступ к памяти): вредоносные периферийные устройства, подключённые через такие порты, как Thunderbolt, могут использовать DMA для прямого чтения или записи в память, используемую Tails, обходя все программные защиты.
Таким образом, Tails обеспечивает условную и ограниченную форму программной изоляции. Он может защитить от пороков программного обеспечения, но в значительной мере беззащитен перед пороками самого железа.
PlugOS: аппаратный анклав с автономным якорем доверия
PlugOS работает по модели «автономное железо, физическая изоляция». Это полностью интегрированный, независимый микрокомпьютер, содержащий собственный процессор (SoC), память и хранилище. Его отношения с устройством-хостом — это не заимствование, а управление.
Якорь доверия PlugOS — его собственное внутреннее, проверяемое железо, а не неуправляемое внешнее окружение. Эта архитектура полностью нейтрализует угрозы, преследующие Tails:
- Иммунитет к угрозам со стороны железа хоста: все чувствительные вычисления — проверка паролей, расшифровка данных, подпись транзакций — происходят на внутреннем SoC PlugOS. Процессор и память ПК-хоста никогда не участвуют. Даже если хост полностью заражён, он может наблюдать лишь зашифрованный поток ввода-вывода между PlugOS и его клиентским приложением, но никогда — исходные данные или вычисления.
- Истинная физическая изоляция: соединение между PlugOS и его хостом — это чётко определённый, ограниченный протоколом канал ввода-вывода. Хост низводится до набора «глупых» периферийных устройств, обеспечивая лишь функции отображения, ввода и сетевого прокси. Он не имеет возможности проверять или вмешиваться во внутреннюю среду исполнения PlugOS. Это обеспечивает гораздо более надёжную физическую изоляцию.
Архитектурно Tails и PlugOS принадлежат к разным поколениям. Tails пытается разбить временную палатку на ненадёжной земле, тогда как PlugOS приходит с собственным доверенным, прочным фундаментом, на котором строится постоянная крепость. Это различие в уровне изоляции является решающим.
Короче говоря, Tails — это паразитическая программная среда, живущая на хосте, а PlugOS — самодостаточный защищённый вычислительный блок с собственными суверенными ресурсами.
Огромные преимущества в экосистеме и функциональности
Этот поколенческий разрыв в аппаратной архитектуре даёт PlugOS огромные преимущества в совместимости платформ и функциональной гибкости.
Универсальность платформ: наследие эпохи ПК против будущего вычислений на всех платформах
Tails ограничен устройствами на базе ПК и не может поддерживать мобильные платформы, тогда как PlugOS покрывает ПК, Android и iOS, предлагая более низкий порог входа и гораздо большую универсальность.
- Tails: заперт в архитектуре ПК. Жизнеспособность Tails зависит от открытой архитектуры загрузки (BIOS/UEFI) x86-ПК. Хотя это позволяет ему быть загрузочной флешкой, это же является его клеткой. В современном мире, ориентированном на мобильность, и iOS, и Android используют заблокированные загрузчики и совершенно иную архитектуру ARM. Технически невозможно, чтобы Tails работал на этих устройствах. Он — продукт ушедшей эпохи.
- PlugOS: изначально кросс-платформенный по дизайну. Благодаря остроумной технике виртуализации ввода-вывода, PlugOS не зависит от конкретного протокола загрузки любой платформы. Ему нужно лишь, чтобы устройство-хост запускало лёгкое клиентское приложение, что обеспечивает бесшовный доступ ко всем основным вычислительным платформам: ПК на Windows, Mac, Android-телефонам и планшетам, а также устройствам iOS. Для современного пользователя, которому нужно управлять чувствительными данными на нескольких устройствах, PlugOS предлагает уровень удобства и непрерывности, к которому Tails даже не приближается.
Функциональная гибкость: нишевый специалист против платформы «всё в одном»
Распространённое заблуждение — что сетевая безопасность является исключительной вотчиной Tails. Однако сетевая анонимность — это, по сути, функция, реализуемая программно.
- Сетевая безопасность: ключевая ценность Tails неразрывно связана с обязательным использованием сети Tor. Как полноценная защищённая система Android, PlugOS имеет открытую экосистему приложений. Пользователи могут установить и запустить Orbot (клиент Tor), различные VPN или другие прокси, чтобы достичь того же уровня сетевой безопасности, что и Tails, или даже большей гибкости. Иными словами, PlugOS легко может стать «защищённой системой с Tor», но Tails никогда не сможет стать «аппаратно изолированной вычислительной платформой».
- Амнезия и постоянство: душа Tails — его «амнезивная» природа, но ради практичности ему пришлось добавить несколько противоречивую функцию «постоянного хранилища». PlugOS предлагает более интуитивный выбор: его состояние по умолчанию — постоянный «цифровой сейф» для безопасного хранения и работы, при этом доступны «амнезивный» и «гостевой» режимы, не оставляющие следов после использования. Эта гибкость позволяет справляться и с серьёзной работой, и с задачами, требующими эфемерных сессий.
- Физическая безопасность: здесь у PlugOS непреодолимое преимущество. Он поддерживает самоуничтожение при брутфорсе (аппаратное стирание данных после заданного числа неверных попыток ввода пароля) и код принуждения (ввод заранее заданного альтернативного пароля открывает обманное окружение, тихо стирая реальные данные). Эти функции созданы для противодействия экстремальным физическим угрозам — области, которую Tails как чисто программная система решить не может.
Переосмысление сценариев использования
Tails ориентирован на пользователей ПК, таких как журналисты-расследователи и активисты, которым нужен временный анонимный веб-доступ. PlugOS обслуживает эту аудиторию и выходит далеко за её пределы, охватывая мобильных сотрудников предприятий, людей, заботящихся о приватности, а также государственный и военный секторы. Это стало возможным благодаря поддержке PlugOS множества функций безопасности, таких как:
- Долгосрочное многослойное хранение данных (защищённые и скрытые тома).
- Поддержка мобильных терминалов (подключение и работа на Android/iOS).
- Аппаратное самоуничтожение и стирание по коду принуждения.
- Доверительное управление корпоративного уровня (аттестация нескольких устройств, защита активов).
Сценарий управления криптоактивами — идеальный пример поколенческого преимущества PlugOS. Суть криптографической безопасности — абсолютная защита приватных ключей. Хотя Tails может скрыть IP-адрес транзакции, процесс подписания всё равно происходит в процессоре и памяти ПК. Если железо ПК скомпрометировано, приватный ключ в опасности. PlugOS, напротив, инкапсулирует всё приложение кошелька и процесс подписания внутри собственного защищённого железа. Приватный ключ никогда не покидает этот «аппаратный сейф». Для ключевого требования безопасности активов PlugOS предлагает не просто «лучшее» решение, а единственное архитектурно обоснованное.
Заключение: больше чем замена, а смена парадигмы
Tails OS и PlugOS представляют два разных пути в защите приватности: первый — «анонимная операционная система», зависящая от железа хоста, а второй — «портативная доверенная система», основанная на собственном независимом оборудовании. PlugOS может покрыть большинство сценариев использования Tails, одновременно расширяясь и создавая гораздо более широкую ценность за счёт аппаратной изоляции и совместимости между устройствами. И с академической, и с промышленной точки зрения PlugOS — это эволюция и обобщение модели Tails.
Вывод этого анализа очевиден:
- В фундаментальной безопасности: аппаратная изоляция PlugOS — это поколенческий скачок по сравнению с программной изоляцией Tails, обеспечивающий фундаментальный иммунитет к лежащим в основе угрозам со стороны железа.
- В экосистеме и применении: кросс-платформенная мобильность PlugOS идеально соответствует поведению современного пользователя, тогда как Tails остаётся запертым на убывающем острове ПК.
- В функциональных возможностях: PlugOS — это гибкая платформа «всё в одном», способная по запросу предоставить все функции Tails, а также обеспечить уровень физической безопасности, недоступный Tails.
Для частных лиц и организаций, ищущих сегодня максимальный уровень безопасности, выбор PlugOS вместо Tails — это не просто вопрос предпочтений в функциях. Это выбор в пользу более надёжной, всеобъемлющей и готовой к будущему парадигмы безопасности. PlugOS олицетворяет будущее персональных доверенных вычислений.
Подпишитесь на рассылку, чтобы первыми получать аналитику по безопасности и эксклюзивные обновления
 PlugOS — компактное умное устройство, ваша конфиденциальность под контролем
Безопасно · Без рекламы · Без отслеживания · Без сбора фоновых данных
Copyright © 2024-2026 TrustKernel
Политика конфиденциальности | Пользовательское соглашение