2026-08-12
Este artículo ofrece un análisis comparativo a fondo de dos sistemas operativos orientados a la privacidad: PlugOS y Tails OS. Aunque ambos buscan proteger la privacidad del usuario y la seguridad de los datos, parten de filosofías de diseño y arquitecturas técnicas fundamentalmente divergentes. Tails OS emplea un modelo amnésico de software, logrando el anonimato al ejecutar un sistema operativo temporal y no persistente en el hardware de un PC existente. Sin embargo, como Tails depende inherentemente de la CPU, la memoria y el firmware de la máquina anfitriona, se enfrenta a limitaciones intrínsecas en su nivel de aislamiento y confianza. En contraste, PlugOS es pionero en un paradigma de computación de confianza basado en un enclave de hardware autónomo, que aísla físicamente todo el cómputo y el almacenamiento del dispositivo anfitrión. Este análisis demuestra de forma sistemática que PlugOS tiene una ventaja generacional sobre Tails en ámbitos críticos, como la arquitectura de hardware, el nivel de aislamiento, la compatibilidad de plataformas, la flexibilidad funcional y la seguridad física. Los resultados indican que PlugOS no solo ofrece un modelo de seguridad más robusto, capaz de resistir amenazas a nivel de hardware, sino que también brinda una solución mucho más completa y con visión de futuro para el usuario moderno gracias a sus capacidades multiplataforma.
Introducción: el cambiante panorama de la privacidad digital
Durante más de una década, Tails OS ha sido la opción preferida de activistas, periodistas y usuarios preocupados por la privacidad que necesitan un sistema operativo en vivo con potentes funciones de anonimato. Tails arranca desde una memoria USB, enruta el tráfico a través de Tor y no deja rastro en el ordenador anfitrión.
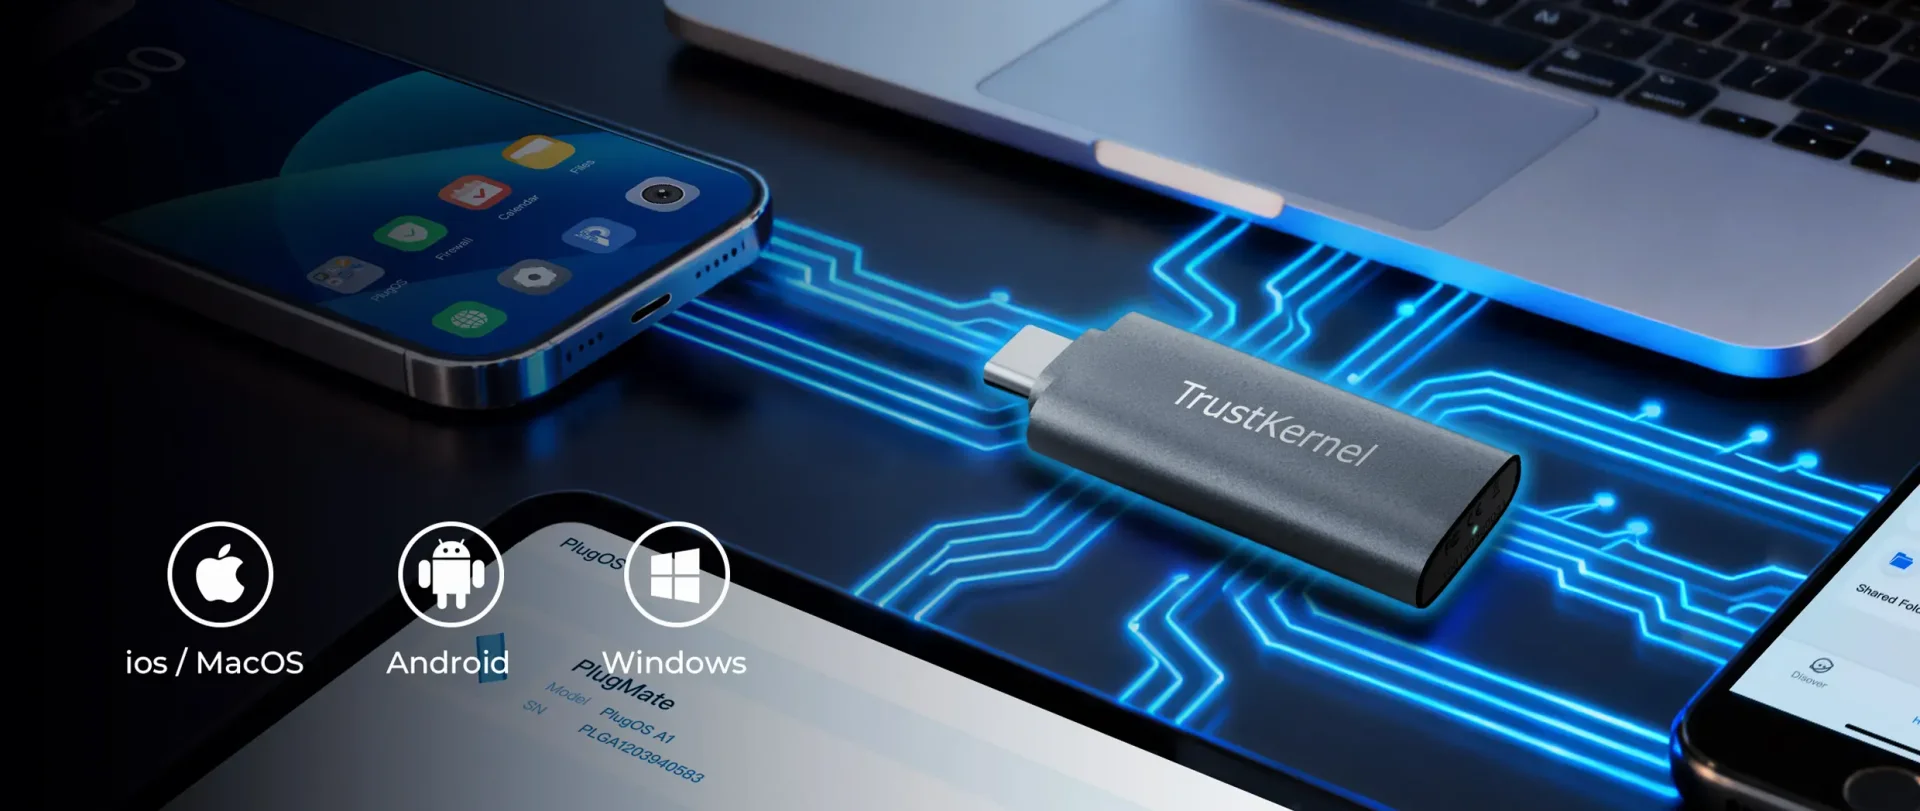
Sin embargo, el panorama de la privacidad ha cambiado. Los dispositivos móviles dominan la vida cotidiana, las amenazas son cada vez más sofisticadas y han surgido nuevos modelos de seguridad basados en hardware. Aquí es donde PlugOS, un sistema operativo seguro tipo plug-and-play en hardware independiente, ofrece un enfoque fundamentalmente distinto. A diferencia de Tails, PlugOS no está ligado a los PC ni depende del procesador o la memoria de la máquina anfitriona. En su lugar, trae su propio SoC, RAM y almacenamiento seguro, transformando cualquier teléfono u ordenador en un terminal de privacidad de confianza.
La brecha arquitectónica: un abismo de hardware y forma
La diferencia más profunda entre PlugOS y Tails reside en su arquitectura de hardware fundacional. Este abismo define sus respectivos niveles de aislamiento, sus anclas de confianza y, en última instancia, sus techos de seguridad.
Tails OS: una fortaleza de software en tierra prestada
Tails funciona bajo un modelo de «hardware prestado, aislamiento por software». Cuando un usuario arranca desde una memoria USB de Tails, el sistema se apodera de la CPU, la RAM, el bus del sistema y la GPU del PC anfitrión. Su seguridad se apoya en un diseño amnésico en el que los datos se borran al apagar, pero su frontera de seguridad sigue fundamentalmente acoplada al hardware anfitrión. Este aislamiento se manifiesta de dos maneras:
- Aislamiento en el arranque: evita el sistema operativo principal del anfitrión (por ejemplo, Windows) almacenado en el disco duro, esquivando las amenazas que allí residen.
- Aislamiento en tiempo de ejecución: crea un entorno aislado dentro de la RAM del anfitrión y aplica aislamiento de red enrutando todo el tráfico a través de Tor.
Aunque es eficaz contra las amenazas almacenadas en el disco del anfitrión, el defecto fatal de Tails es la confianza absoluta que debe depositar en el hardware que toma prestado. Todo su modelo de seguridad se apoya en la frágil suposición de que el hardware y el firmware del PC están limpios. Si esta suposición se vulnera, toda la fortaleza puede desmoronarse:
- Amenazas a nivel de firmware: el código malicioso implantado en la BIOS/UEFI del PC puede tomar el control antes de que Tails siquiera arranque, permitiéndole monitorizar o manipular el sistema operativo en memoria.
- Keyloggers de hardware: los registradores de teclas físicos o basados en firmware pueden interceptar toda la entrada del usuario, incluidas las contraseñas, eludiendo por completo el sistema operativo de Tails.
- Ataques DMA (acceso directo a memoria): los periféricos maliciosos conectados a través de puertos como Thunderbolt pueden usar DMA para leer o escribir directamente en la RAM utilizada por Tails, soslayando todas las protecciones basadas en software.
Por tanto, Tails proporciona una forma condicional y acotada de aislamiento por software. Puede defenderse de los males del software, pero es en gran medida indefenso frente a los males del propio hardware.
PlugOS: un enclave de hardware con un ancla de confianza autónoma
PlugOS funciona bajo un modelo de «hardware autónomo, aislamiento físico». Es una microcomputadora totalmente integrada e independiente, con su propio procesador (SoC), RAM y almacenamiento. Su relación con el dispositivo anfitrión no es de préstamo, sino de mando.
El ancla de confianza de PlugOS es su propio hardware interno y verificable, no el entorno externo incontrolable. Esta arquitectura neutraliza de raíz las amenazas que acosan a Tails:
- Inmunidad a las amenazas del hardware anfitrión: todos los cálculos sensibles (verificación de contraseñas, descifrado de datos y firma de transacciones) ocurren en el SoC interno de PlugOS. La CPU y la RAM del PC anfitrión nunca participan. Aunque el anfitrión esté completamente infectado, solo puede observar el flujo de E/S cifrado entre PlugOS y su aplicación cliente, nunca los datos o cálculos de texto plano.
- Verdadero aislamiento físico: la conexión entre PlugOS y su anfitrión es un canal de E/S bien definido y limitado por protocolo. El anfitrión queda relegado a un conjunto de periféricos «tontos», que solo aportan funciones de pantalla, entrada y proxy de red. No tiene capacidad de inspeccionar ni interferir en el entorno de ejecución interno de PlugOS. Esto constituye un aislamiento físico mucho más robusto.
Arquitectónicamente, Tails y PlugOS pertenecen a generaciones distintas. Tails intenta plantar una tienda temporal en terreno no confiable, mientras que PlugOS llega con su propia base sólida y confiable sobre la que se levanta una fortaleza permanente. Esta diferencia en el nivel de aislamiento es determinante.
En resumen, Tails es un entorno de software parásito que vive en un anfitrión, mientras que PlugOS es una unidad de cómputo segura y autosuficiente con sus propios recursos soberanos.
Ventajas abrumadoras en ecosistema y funcionalidad
Esta brecha generacional en la arquitectura de hardware otorga a PlugOS ventajas abrumadoras en compatibilidad de plataformas y flexibilidad funcional.
Universalidad de plataformas: el legado de la era del PC frente al futuro de la computación en todas las plataformas
Tails está confinado a dispositivos PC y no puede soportar plataformas móviles, mientras que PlugOS cubre PC, Android e iOS, ofreciendo una barrera de entrada más baja y una versatilidad mucho mayor.
- Tails: encerrado en la arquitectura del PC. La viabilidad de Tails depende de la arquitectura de arranque abierta (BIOS/UEFI) de los PC x86. Aunque esto le permite ser una memoria USB arrancable, también es su jaula. En el mundo actual, primero móvil, tanto iOS como Android usan cargadores de arranque bloqueados y arquitecturas ARM completamente distintas. Es técnicamente imposible que Tails funcione en estos dispositivos. Es un producto de una era pasada.
- PlugOS: multiplataforma nativo por diseño. Gracias a una ingeniosa técnica de virtualización de E/S, PlugOS es independiente del protocolo de arranque específico de cualquier plataforma. Solo requiere que el dispositivo anfitrión ejecute una aplicación cliente ligera, lo que permite un acceso fluido a todas las principales plataformas informáticas: PC con Windows, Mac, teléfonos y tablets Android y dispositivos iOS. Para el usuario moderno que necesita gestionar datos sensibles en múltiples dispositivos, PlugOS ofrece un nivel de comodidad y continuidad que Tails no puede ni acercarse.
Flexibilidad funcional: el especialista de nicho frente a la plataforma todo en uno
Un error común es creer que la seguridad de red de Tails es su dominio exclusivo. Sin embargo, el anonimato de red es fundamentalmente una función que puede implementarse por software.
- Seguridad de red: el valor central de Tails está intrínsecamente ligado a su uso obligatorio de la red Tor. Como sistema Android seguro completo, PlugOS tiene un ecosistema abierto de aplicaciones. Los usuarios pueden elegir instalar y ejecutar Orbot (un cliente Tor), varias VPN u otros proxies para lograr el mismo nivel de seguridad de red que Tails, o incluso una mayor flexibilidad. En otras palabras, PlugOS puede convertirse fácilmente en un «sistema seguro con Tor», pero Tails nunca podrá convertirse en una «plataforma de cómputo aislada por hardware».
- Amnesia y persistencia: el alma de Tails es su naturaleza «amnésica», pero, por practicidad, tuvo que añadir una función algo contradictoria de «almacenamiento persistente». PlugOS ofrece una elección más intuitiva: su estado por defecto es una «caja fuerte digital» persistente para el almacenamiento y el trabajo seguro, ofreciendo además modos «amnésico» o «invitado» que no dejan rastro tras su uso. Esta flexibilidad le permite afrontar tanto trabajo serio como tareas que requieren sesiones efímeras.
- Seguridad física: aquí es donde PlugOS tiene una ventaja inexpugnable. Admite autodestrucción por fuerza bruta (borrado de datos a nivel de hardware tras un número determinado de intentos de contraseña incorrectos) y un código de coacción (introducir una contraseña alternativa predefinida desbloquea un entorno señuelo mientras borra silenciosamente los datos reales). Estas funciones están diseñadas para contrarrestar amenazas físicas extremas, un ámbito que Tails, como sistema puramente de software, no puede abordar.
Repensar los casos de uso
Tails está pensado para usuarios de PC como periodistas de investigación y activistas que necesitan acceso web anónimo y temporal. PlugOS atiende a este público y se expande mucho más allá, incluyendo trabajadores móviles empresariales, personas preocupadas por su privacidad y sectores gubernamentales y militares. Esto es posible gracias al soporte de PlugOS para una amplia gama de funciones de seguridad, como:
- Almacenamiento de datos a largo plazo y multicapa (volúmenes seguros y ocultos).
- Soporte de terminales móviles (plug-and-play en Android/iOS).
- Capacidades de autodestrucción por hardware y borrado por coacción.
- Gestión de confianza de nivel empresarial (atestación multi-dispositivo, protección de activos).
El caso de uso de gestión de activos criptográficos es un ejemplo perfecto de la ventaja generacional de PlugOS. El núcleo de la seguridad criptográfica es la protección absoluta de las claves privadas. Mientras Tails puede ocultar la dirección IP de una transacción, el proceso de firma aún ocurre en la CPU y la RAM del PC. Si el hardware del PC está comprometido, la clave privada está en riesgo. PlugOS, en cambio, encapsula toda la aplicación de la cartera y el proceso de firma dentro de su propio hardware seguro. La clave privada nunca sale de esta «caja fuerte de hardware». Para el requisito central de la seguridad de los activos, PlugOS no solo ofrece una solución «mejor», sino la única arquitectónicamente sólida.
Conclusión: más que una sustitución, un cambio de paradigma
Tails OS y PlugOS representan dos caminos distintos en la protección de la privacidad: el primero es un «sistema operativo anónimo» dependiente del hardware anfitrión, mientras que el segundo es un «sistema de confianza portátil» basado en su propio hardware independiente. PlugOS puede cubrir la mayoría de los casos de uso de Tails mientras se expande para crear un valor mucho más amplio mediante el aislamiento por hardware y la compatibilidad entre dispositivos. Desde una perspectiva tanto académica como industrial, PlugOS es una evolución y generalización del modelo Tails.
La conclusión de este análisis es clara:
- En seguridad fundamental: la arquitectura de aislamiento por hardware de PlugOS representa un salto generacional frente al aislamiento por software de Tails, ofreciendo inmunidad fundamental frente a las amenazas de hardware subyacentes.
- En ecosistema y aplicación: la movilidad multiplataforma de PlugOS se alinea perfectamente con el comportamiento del usuario moderno, mientras que Tails permanece confinado a la isla cada vez menor del PC.
- En capacidad funcional: PlugOS es una plataforma flexible y todo en uno que puede ofrecer todas las funciones de Tails bajo demanda, al tiempo que aporta un nivel de seguridad física que Tails no puede.
Para las personas y organizaciones que hoy buscan el máximo nivel de seguridad, elegir PlugOS frente a Tails no es una simple cuestión de preferencias de funciones. Es una elección a favor de un paradigma de seguridad más robusto, completo y a prueba de futuro. PlugOS representa el futuro de la computación personal de confianza.
Suscríbete al boletín para recibir información exclusiva sobre seguridad y novedades
 PlugOS — La privacidad no es una opción. Es la base
Seguro · Sin publicidad · Sin rastreo · Sin recolección de datos en segundo plano
Copyright © 2024-2026 TrustKernel
Política de Privacidad | Acuerdo de Servicio al Usuario