2026-08-12
В мире, где смартфоны и планшеты стали нашими «супертерминалами», в наши устройства глубоко встроен целый набор датчиков — камеры, микрофоны, гироскопы, акселерометры и GPS. Хотя они приносят нам удобства вроде фотографии, навигации и отслеживания активности, они же представляют собой огромную невидимую угрозу для нашей приватности.
Долгое время мы полагались на управление разрешениями операционной системы для защиты приватности. Но эта система оказалась бесконечной игрой в «кошки-мышки». Например, даже при отключённых разрешениях GPS вредоносные приложения могут использовать точки доступа Wi-Fi, Bluetooth-маяки или даже данные вышек сотовой связи, чтобы вычислить местоположение пользователя. Это не просто проблема обхода разрешений; в её основе лежит более глубокая угроза: снятие отпечатков с датчиков.
Заплатки в существующей системе разрешений не могут фундаментально решить проблему утечки приватности. Поэтому PlugOS принял радикальное решение: полностью удалить все локальные физические датчики из своей аппаратной архитектуры. Такой дизайн превращает PlugOS в настоящую «сенсорную песочницу». Будучи физически изолированным от сенсорного слоя устройства-хоста, он устраняет любую форму аппаратного снятия отпечатков в самом источнике.
Корневая проблема: аппаратные датчики как невидимые сборщики приватности
Современные устройства обычно включают более десятка типов датчиков: камеры, микрофоны, акселерометры, гироскопы, GPS, датчики освещённости, барометры, сканеры отпечатков пальцев и модули распознавания лиц. Хотя эти компоненты призваны улучшить пользовательский опыт, каждый датчик может служить потенциальным каналом утечки приватности. Что ещё важнее, данные, которые они раскрывают, не просто локальны; их можно объединить в уникальную идентичность устройства (отпечаток устройства), что позволяет отслеживать пользователя между приложениями, сайтами и даже устройствами.
Большинство пользователей считают, что, просто запретив приложению разрешения, они избегут отслеживания. Однако даже при отключённых всех программных разрешениях приложения по-прежнему могут использовать датчики для создания аппаратного отпечатка, отслеживая таким образом устройство и раскрывая приватность пользователя. Это происходит потому, что каждый датчик обладает уникальными аппаратными характеристиками — тем, что мы называем «отпечатками датчиков». Эти крошечные различия возникают из-за физических отклонений в процессе производства. Например:
- Акселерометры и гироскопы: даже в состоянии покоя у разных устройств уникальные дрейф нулевой точки и шумовые картины. Злоумышленники могут воспользоваться этими расхождениями вместе с повседневными паттернами поведения пользователя, чтобы создать уникальный идентификатор устройства для межприложенческого отслеживания.
- Микрофоны: характерные частотные характеристики и фоновый шум разных микрофонов могут быть собраны, образуя уникальный акустический отпечаток. Некоторые приложения даже анализируют окружающие звуки через тихую запись, чтобы косвенно вычислить местоположение пользователя.
- Камеры: неравномерность фотоотклика (PRNU) сенсора CMOS — характеристика конкретного устройства. Даже без фотографирования вызов некоторых API обработки изображений может раскрыть эту уникальную особенность.
- GPS и модули местоположения: даже если пользователь запрещает передачу местоположения, сочетание данных Wi-Fi, Bluetooth и вышек сотовой связи всё равно можно использовать, чтобы восстановить перемещения пользователя и добиться очень точного отслеживания.
- Датчики освещённости и барометры: едва заметные изменения показаний света и атмосферного давления можно проанализировать, чтобы помочь определить конкретную среду, в которой находится пользователь, и даже узнать этаж или структуру здания.
Комбинируя эти данные датчиков, злоумышленники могут строить очень стабильные отпечатки устройств и добиваться бесшовного отслеживания между приложениями и платформами. Что ещё тревожнее, этот сбор данных часто происходит незаметно и без каких-либо разрешений. Пользователи часто не подозревают, что их приватность собирается и анализируется.
Ограничения традиционной защиты
Управление разрешениями операционной системы теоретически способно ограничить доступ приложений к чувствительным данным, но на практике оно имеет существенные уязвимости:
- Недостаточная гранулярность: система не может точно сообщить пользователям о косвенных рисках утечки, связанных с предоставлением определённого разрешения, например о данных поведения, генерируемых акселерометром.
- Неспособность пользователя оценить риск: большинство пользователей не имеют технических средств для выявления потенциальных утечек и могут лишь выбирать между простыми кнопками «Разрешить/Запретить».
- Конфликт интересов: коммерческие операционные системы и платформы приложений полагаются на рекламу и монетизацию данных, поэтому у них нет стимула проактивно и всесторонне ограничивать сбор данных.
- Атаки по побочным каналам: даже когда определённые разрешения ограничены, злоумышленники всё равно могут вычислить состояние пользователя, комбинируя другие данные датчиков (например, сигналы Wi-Fi + акселерометр + датчик света).
В результате традиционные методы по сути лишь «закрывают уязвимости», а не устраняют первопричину. Защита приватности остаётся в состоянии «пассивной обороны». Когда программные защиты всегда на шаг позади новейших эксплойтов, единственное настоящее решение — перепроектирование железа.
Подход PlugOS: устранение риска на уровне железа
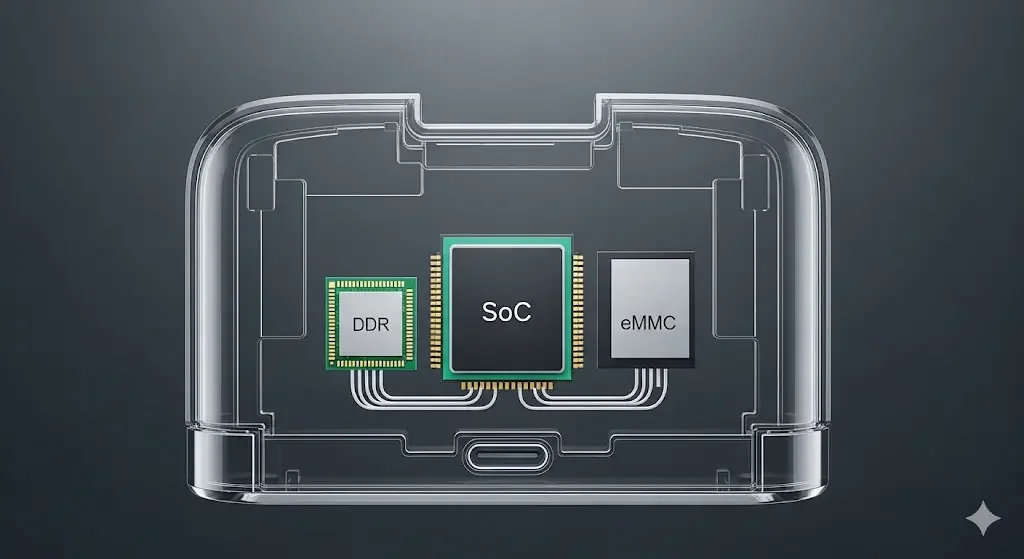
Для решения этой задачи PlugOS принял фундаментальное решение: полностью удалить все локальные физические датчики из своей аппаратной архитектуры. Наш ключевой принцип: если функции физически не существует, её нельзя удалённо активировать, употребить во зло или использовать для снятия отпечатков.
PlugOS спроектирован как встраиваемая аппаратная система, подключаемая к устройству-хосту (например, смартфону, планшету или ПК) через порт USB-C. В этой архитектуре сам PlugOS не включает никакого активного сенсорного железа. Вместо этого он использует аппаратную виртуализацию датчиков, чтобы удовлетворить потребность приложения в наличии датчиков и одновременно защитить приватность пользователя.
Ключевая технология: механизм виртуализации датчиков (SVM)
Удаление датчиков не означает жертвования функциональностью. PlugOS — не «система без сенсоров». Он переносит сенсорные возможности на устройство-хост и управляет ими через слой абстракции, называемый механизмом виртуализации датчиков (SVM).
Рабочий процесс SVM включает:
- Заимствование возможностей с безопасной изоляцией: PlugOS никогда напрямую не получает сырые данные датчиков с хоста. Когда приложению нужны такие данные, SVM временно и безопасно заимствует датчики хоста через строго контролируемый интерфейс.
- Стандартизация данных: все сырые данные хоста нормализуются перед попаданием в среду PlugOS, устраняя присущие аппаратные вариации для предотвращения снятия отпечатков. Например, показания гироскопа с любого устройства-хоста калибруются так, чтобы статические данные всегда выглядели как (0, 0, 0) для приложений.
- Тонкая настройка разрешений и обфускация: пользователи могут точно контролировать доступность виртуальных датчиков, включая включение, отключение или применение обфускации к конкретным потокам данных.
Благодаря SVM PlugOS предоставляет управляемые пользователем виртуальные датчики, обеспечивая баланс между функциональностью и приватностью. Примеры включают:
- Виртуальный GPS: фиксированные координаты или меняющиеся со временем имитируемые маршруты для защиты реального местоположения пользователя.
- Виртуальный микрофон: тихий ввод или заранее заданные аудиопотоки для предотвращения подслушивания.
- Виртуальная камера: заранее заданные изображения или размытые потоки для создания «визуальной песочницы».
Эта модель заимствования возможностей превращает доступ к данным из пассивного разрешения в активное управление под контролем пользователя.
Переосмысление сущности «умного»
Массовые системы не могут легко принять такой дизайн, потому что их бизнес-модели полагаются на данные датчиков для питания рекламных движков. По мере того как «умный» становится синонимом «постоянной слежки», PlugOS выбирает противоречить течению со своими ключевыми преимуществами:
- Физическая защита от подслушивания: отсутствие микрофона означает, что вас никогда не подслушают.
- Скачок энергоэффективности: удаление датчиков снижает энергопотребление на 30 %.
- Конец аппаратных бэкдоров: чип-уровневый механизм самоуничтожения защищает суверенитет данных.
Подлинный интеллект, по парадигме PlugOS, измеряется не вездесущим сенсорным восприятием, а контролируемыми, надёжными возможностями.
Заключение: новый подход к всеобщей приватности
Архитектура PlugOS «с нулевыми датчиками» предлагает новый и мощный способ решения проблем приватности в индустрии умных устройств. Мы верим, что настоящая защита приватности — это не непрерывное латание технических уязвимостей, а фундаментальное перепроектирование архитектуры.
Устранив отпечатки датчиков на физическом уровне и используя виртуализацию датчиков для предоставления стандартизированных данных в безопасной песочнице, PlugOS успешно перевёл защиту приватности из пассивной «гонки вооружений» в активную «архитектурную реконструкцию». Он демонстрирует миру, что, когда речь идёт о функциональности и приватности, нам не приходится идти на компромисс.
Подпишитесь на рассылку, чтобы первыми получать аналитику по безопасности и эксклюзивные обновления
 PlugOS — компактное умное устройство, ваша конфиденциальность под контролем
Безопасно · Без рекламы · Без отслеживания · Без сбора фоновых данных
Copyright © 2024-2026 TrustKernel
Политика конфиденциальности | Пользовательское соглашение