2026-08-12
En un mundo donde los smartphones y las tablets se han convertido en nuestros «superterminales», una serie de sensores —cámaras, micrófonos, giroscopios, acelerómetros y GPS— está profundamente integrada en nuestros dispositivos. Aunque nos aportan comodidades como la fotografía, la navegación y el seguimiento del ejercicio, también constituyen una amenaza masiva e invisible para nuestra privacidad.
Durante mucho tiempo hemos confiado en la gestión de permisos del sistema operativo para proteger nuestra privacidad. Pero este sistema ha demostrado ser un juego interminable del «gato y el ratón». Por ejemplo, incluso con los permisos de GPS desactivados, las apps maliciosas pueden seguir usando puntos de acceso Wi-Fi, balizas Bluetooth o incluso datos de torres de telefonía para deducir la ubicación del usuario. Esto no es solo un problema de elusión de permisos; en su núcleo reside una amenaza más profunda: la huella digital de los sensores.
Aplicar parches al sistema de permisos existente no puede resolver de raíz el problema de las fugas de privacidad. Por eso PlugOS ha adoptado una solución radical: eliminar por completo todos los sensores físicos locales de su arquitectura de hardware. Este diseño convierte a PlugOS en una verdadera «sandbox de detección». Al estar físicamente aislado de la capa de detección del dispositivo anfitrión, elimina de raíz cualquier forma de huella digital a nivel de hardware.
El problema de raíz: los sensores de hardware como recolectores invisibles de privacidad
Los dispositivos modernos suelen incluir más de una docena de tipos de sensores: cámaras, micrófonos, acelerómetros, giroscopios, GPS, sensores de luz ambiental, barómetros, escáneres de huellas dactilares y módulos de reconocimiento facial. Aunque estos componentes están pensados para mejorar la experiencia del usuario, cada sensor puede servir como un canal potencial de fuga de privacidad. Y lo más importante: los datos que exponen no son solo locales; pueden combinarse para formar una identidad única del dispositivo (huella del dispositivo), lo que permite el rastreo entre aplicaciones, entre sitios e incluso entre dispositivos.
La mayoría de los usuarios cree que con solo denegar los permisos a una app puede evitar ser rastreado. Sin embargo, incluso con todos los permisos de software de las apps desactivados, estas pueden seguir usando los sensores para crear una huella de hardware, rastreando así el dispositivo y exponiendo la privacidad del usuario. Esto se debe a que cada sensor posee características de hardware únicas, lo que llamamos «huellas de sensores». Estas diminutas diferencias surgen de las variaciones físicas durante el proceso de fabricación. Por ejemplo:
- Acelerómetros y giroscopios: incluso en reposo, distintos dispositivos tienen patrones únicos de deriva del punto cero y de ruido. Los atacantes pueden aprovechar estas diferencias, combinadas con los patrones de comportamiento diario del usuario, para generar un identificador único del dispositivo y rastrearlo entre apps.
- Micrófonos: las características distintivas de respuesta en frecuencia y ruido de fondo de distintos micrófonos pueden recopilarse para formar una huella acústica única. Algunas apps incluso analizan los sonidos ambientales mediante grabación silenciosa para deducir indirectamente la ubicación del usuario.
- Cámaras: la no uniformidad de respuesta fotográfica (PRNU) de un sensor CMOS es una característica específica del dispositivo. Incluso sin tomar una foto, invocar ciertas API de procesamiento de imágenes puede exponer esta característica única.
- Módulos GPS y de ubicación: aunque el usuario deniegue compartir la ubicación, una combinación de datos de Wi-Fi, Bluetooth y torres de telefonía puede usarse para reconstruir los movimientos del usuario y lograr un rastreo muy preciso.
- Sensores de luz ambiental y barométricos: los cambios mínimos en las lecturas de luz y presión del aire pueden analizarse para ayudar a identificar el entorno específico en el que se encuentra el usuario, e incluso determinar la planta o la estructura de un edificio.
Al combinar estos datos de los sensores, los atacantes pueden construir huellas de dispositivo muy estables y lograr un rastreo fluido entre apps y plataformas. Lo más preocupante es que esta recopilación de datos a menudo se realiza de forma imperceptible y sin requerir ningún permiso. Los usuarios suelen ser ajenos al hecho de que su privacidad está siendo cosechada y analizada.
Limitaciones de la protección tradicional
La gestión de permisos del sistema operativo es teóricamente capaz de restringir el acceso de las apps a los datos sensibles, pero en la realidad tiene vulnerabilidades significativas:
- Granularidad insuficiente: el sistema no puede informar con precisión a los usuarios de los riesgos indirectos de fuga asociados a conceder un determinado permiso, como los datos de comportamiento que genera un acelerómetro.
- Imposibilidad del usuario de evaluar el riesgo: la mayoría de los usuarios carece de los medios técnicos para identificar posibles fugas y solo puede elegir con un botón de «Permitir/Denegar».
- Conflicto de intereses: los sistemas operativos comerciales y las plataformas de apps dependen de la publicidad y la monetización de datos, por lo que no tienen incentivo para restringir de forma proactiva y completa la recopilación de datos.
- Ataques de canal lateral: incluso cuando se restringen ciertos permisos, los atacantes pueden deducir el estado de un usuario combinando otros datos de sensores (por ejemplo, señales Wi-Fi + acelerómetro + sensor de luz).
Como resultado, los métodos tradicionales son esencialmente solo «parche de vulnerabilidades», no eliminan la causa raíz. La protección de la privacidad permanece en un estado de «defensa pasiva». Cuando las protecciones basadas en software siempre van un paso por detrás de los exploits más recientes, la única solución real es un rediseño del hardware.
El enfoque de PlugOS: eliminar el riesgo a nivel de hardware
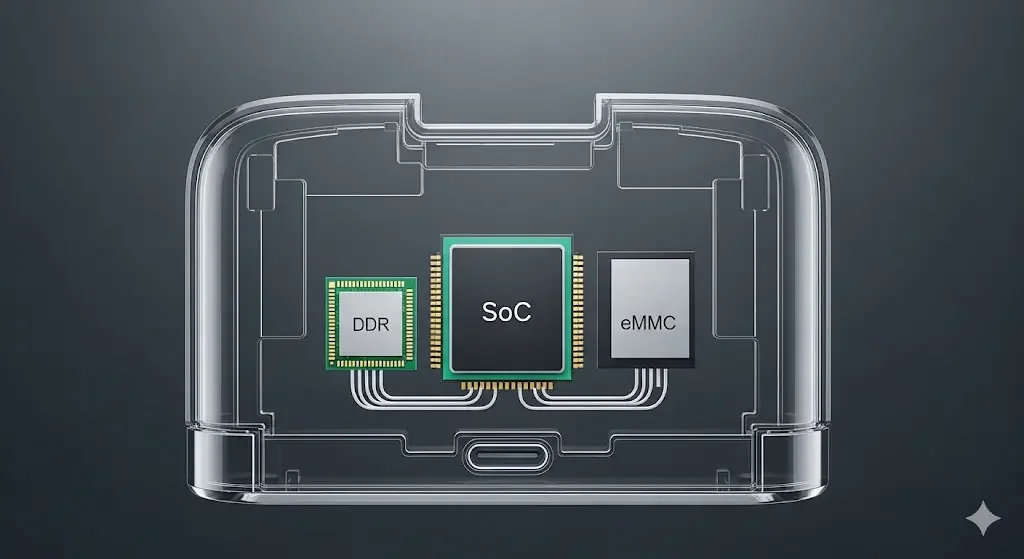
Para afrontar este desafío, PlugOS ha adoptado una solución fundamental: eliminar por completo todos los sensores físicos locales de su arquitectura de hardware. Nuestro principio central es: si una capacidad no existe físicamente, no puede activarse de forma remota, abusarse ni usarse para crear huellas digitales.
PlugOS está diseñado como un sistema de hardware enchufable que se conecta a un dispositivo anfitrión (como un smartphone, una tablet o un PC) mediante un puerto USB-C. En esta arquitectura, PlugOS no integra ningún hardware de detección activa. En su lugar, usa la virtualización de sensores por hardware para satisfacer la necesidad de una app de disponibilidad de sensores y, al mismo tiempo, proteger la privacidad del usuario.
Tecnología clave: el mecanismo de virtualización de sensores (SVM)
Eliminar los sensores no significa sacrificar funcionalidad. PlugOS no es un sistema «sin detección». Transfiere las capacidades de detección al dispositivo anfitrión y las gestiona a través de una capa de abstracción llamada mecanismo de virtualización de sensores (SVM).
El flujo de trabajo del SVM incluye:
- Préstamo de capacidades con aislamiento seguro: PlugOS nunca accede directamente a los datos brutos de los sensores del anfitrión. Cuando una aplicación requiere esos datos, la SVM los toma prestados de forma temporal y segura del anfitrión a través de una interfaz estrictamente controlada.
- Estandarización de datos: todos los datos brutos del anfitrión se normalizan antes de entrar en el entorno PlugOS, eliminando las variaciones inherentes del hardware para prevenir la creación de huellas digitales. Por ejemplo, las lecturas del giroscopio de cualquier dispositivo anfitrión se calibran para que los datos estáticos aparezcan siempre como (0, 0, 0) ante las aplicaciones.
- Permisos de grano fino y ofuscación: los usuarios pueden controlar con precisión la disponibilidad de los sensores virtuales, incluyendo activar, desactivar o aplicar ofuscación a flujos de datos específicos.
A través de la SVM, PlugOS ofrece sensores virtuales controlables por el usuario, logrando un equilibrio entre funcionalidad y privacidad. Algunos ejemplos:
- GPS virtual: coordenadas fijas o rutas simuladas que varían con el tiempo para proteger la ubicación real del usuario.
- Micrófono virtual: entrada silenciosa o flujos de audio predefinidos para evitar la escucha.
- Cámara virtual: imágenes preestablecidas o feeds difuminados para crear una «sandbox visual».
Este modelo de préstamo de capacidades convierte el acceso a los datos de una autorización pasiva en una gobernanza activa y controlada por el usuario.
Redefinir la esencia de lo «inteligente»
Los sistemas convencionales no pueden adoptar fácilmente este diseño porque sus modelos de negocio dependen de los datos de los sensores para alimentar los motores publicitarios. A medida que «inteligente» se convierte en sinónimo de «vigilancia permanente», PlugOS decide ir a contracorriente con sus ventajas centrales:
- Antiescucha física: sin micrófono significa que nunca podrán escucharte.
- Salto en eficiencia energética: eliminar los sensores reduce el consumo de energía en un 30 %.
- Fin de las puertas traseras de hardware: un mecanismo de autodestrucción a nivel de chip protege la soberanía de los datos.
La inteligencia genuina, en el paradigma PlugOS, no se mide por la detección omnipresente, sino por capacidades controladas y de confianza.
Conclusión: definir un nuevo paradigma para la privacidad universal
La arquitectura «cero sensores» de PlugOS ofrece un paradigma nuevo y poderoso para resolver los desafíos de privacidad de la industria de los dispositivos inteligentes. Creemos que la verdadera protección de la privacidad no debería ser un parcheo continuo de vulnerabilidades técnicas, sino un rediseño arquitectónico fundamental.
Al eliminar las huellas de los sensores a nivel físico y usar la virtualización de sensores para proporcionar datos estandarizados dentro de una sandbox segura, PlugOS ha logrado desplazar la protección de la privacidad de una «carrera armamentista» pasiva a una «reconstrucción arquitectónica» activa. Demuestra al mundo que, en lo que respecta a funcionalidad y privacidad, no tenemos por qué elegir entre ambas.
Suscríbete al boletín para recibir información exclusiva sobre seguridad y novedades
 PlugOS — La privacidad no es una opción. Es la base
Seguro · Sin publicidad · Sin rastreo · Sin recolección de datos en segundo plano
Copyright © 2024-2026 TrustKernel
Política de Privacidad | Acuerdo de Servicio al Usuario